
[新製品・サービス]
脆弱性管理ツール「IBM Concert」、リスクの根拠をAIが説明する機能を追加
2026年10月13日(火)日川 佳三(IT Leaders編集部)

日本IBMは2026年10月13日、説明会を開き、ソフトウェア脆弱性対策製品の情報をアップデートした。脆弱性管理ツール「IBM Concert」に、検出した脆弱性が個々のシステムにとって危険になる理由をAIが説明する機能を加えた。また、未知のOSS脆弱性を修正・配布するサービス「Project Lightwell」において、ユーザーが指定した特定のOSSについて脆弱性の修正を受けられる「Lightwell Clearinghouse」の一般提供を始めた。
「IBM Concert」は、脆弱性管理ツールである。脆弱性スキャナの検出結果をシステムの周辺情報と組み合わせることで、どの脆弱性を優先的に修正すべきかを判断し、修正まで自動化する(図1)。IBMのソフトウェア開発部門が社内で進めた脆弱性対策の自動化を製品化したものであり、2024年から提供している。
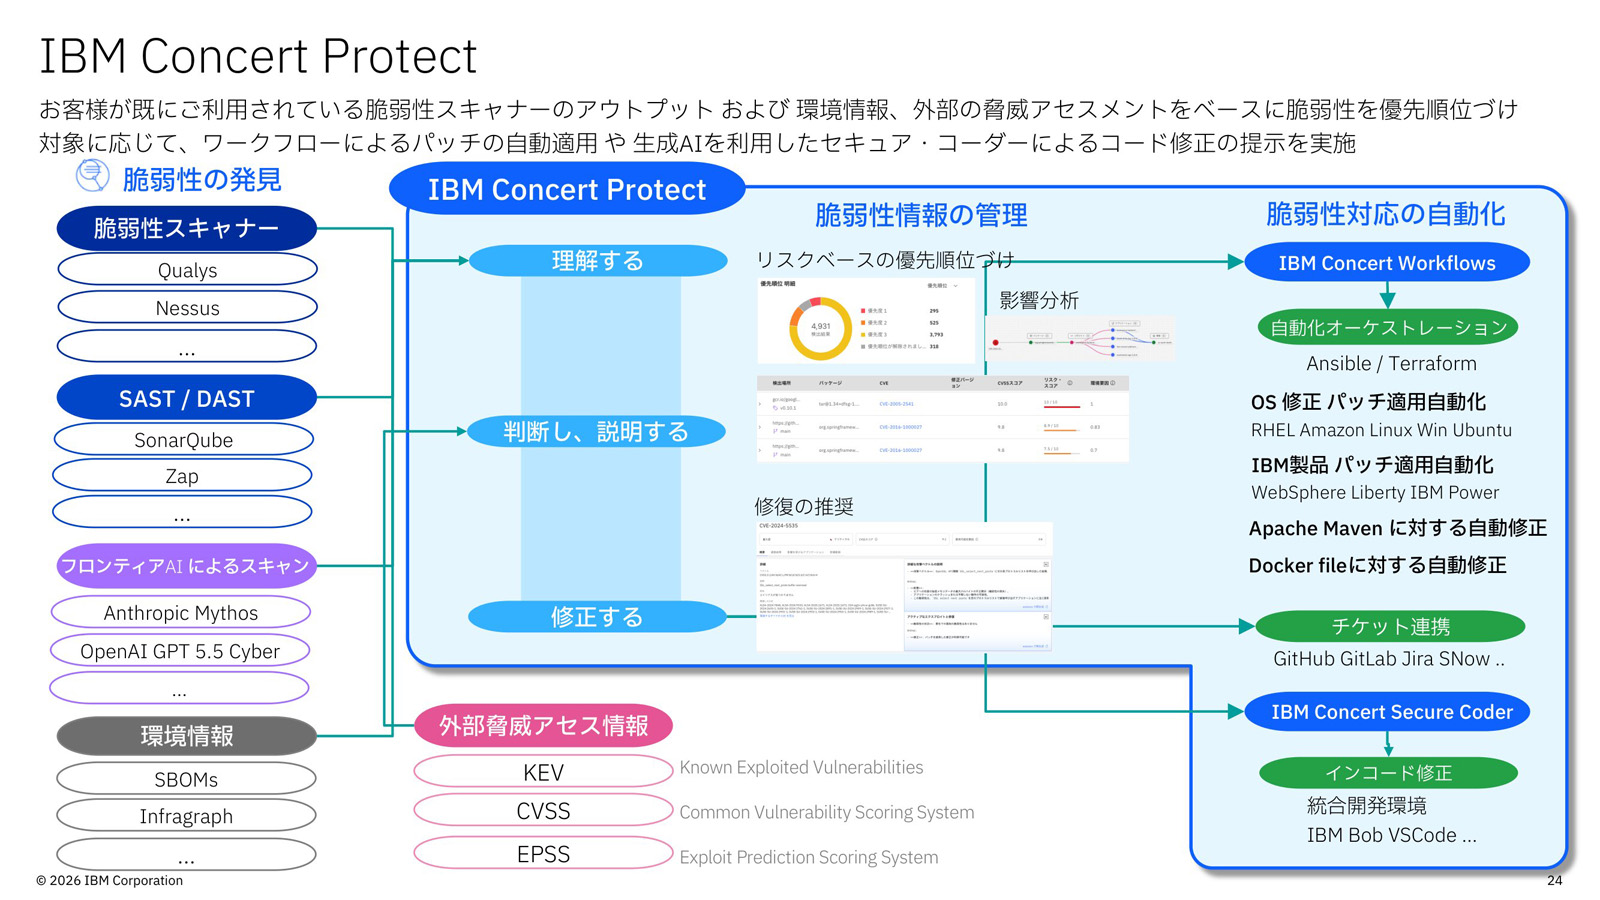 図1:脆弱性管理ツール「IBM Concert」の概要(出典:日本IBM)
拡大画像表示
具体的には、周辺情報として、アプリケーションの配置先、本番環境か検証環境か、重要なデータを扱うか、SBOM(ソフトウェア部品表)などを組み合わせて判断する。CVSS(脆弱性の深刻度を示す指標)、EPSS(悪用の確率を示す指標)、KEV(悪用を確認した脆弱性一覧)も組み合わせて判断を精緻化する。
このツールが優先順位を付ける背景には、脆弱性スキャナが検知したすべての脆弱性を、すべてのアプリケーションで修正するのは難しいという状況がある。このため、リスクを評価して優先順位を付け、本当に危険な箇所から順にパッチを当てる運用が必要になる。
修正も自動化する。IaCツールのAnsibleやTerraformを組み合わせ、OSやミドルウェアを自動で修正できる。ServiceNowなどのチケット管理ツールと連携した進捗の追跡もできる。IBMはIBMソフトウェアの全1390製品をConcertで管理し、クリティカルな問題を2026年5月末までにすべて修正したとしている。
今回加えた新機能は、攻撃者がシステムの脆弱性を悪用できるか、リスクが重大かどうかの理由を、文章で説明する機能である(図2)。従来は、CVSSスコア9.5などのリスク評価スコアを提示するだけで、本当に危険かどうかを判断することが難しかった。
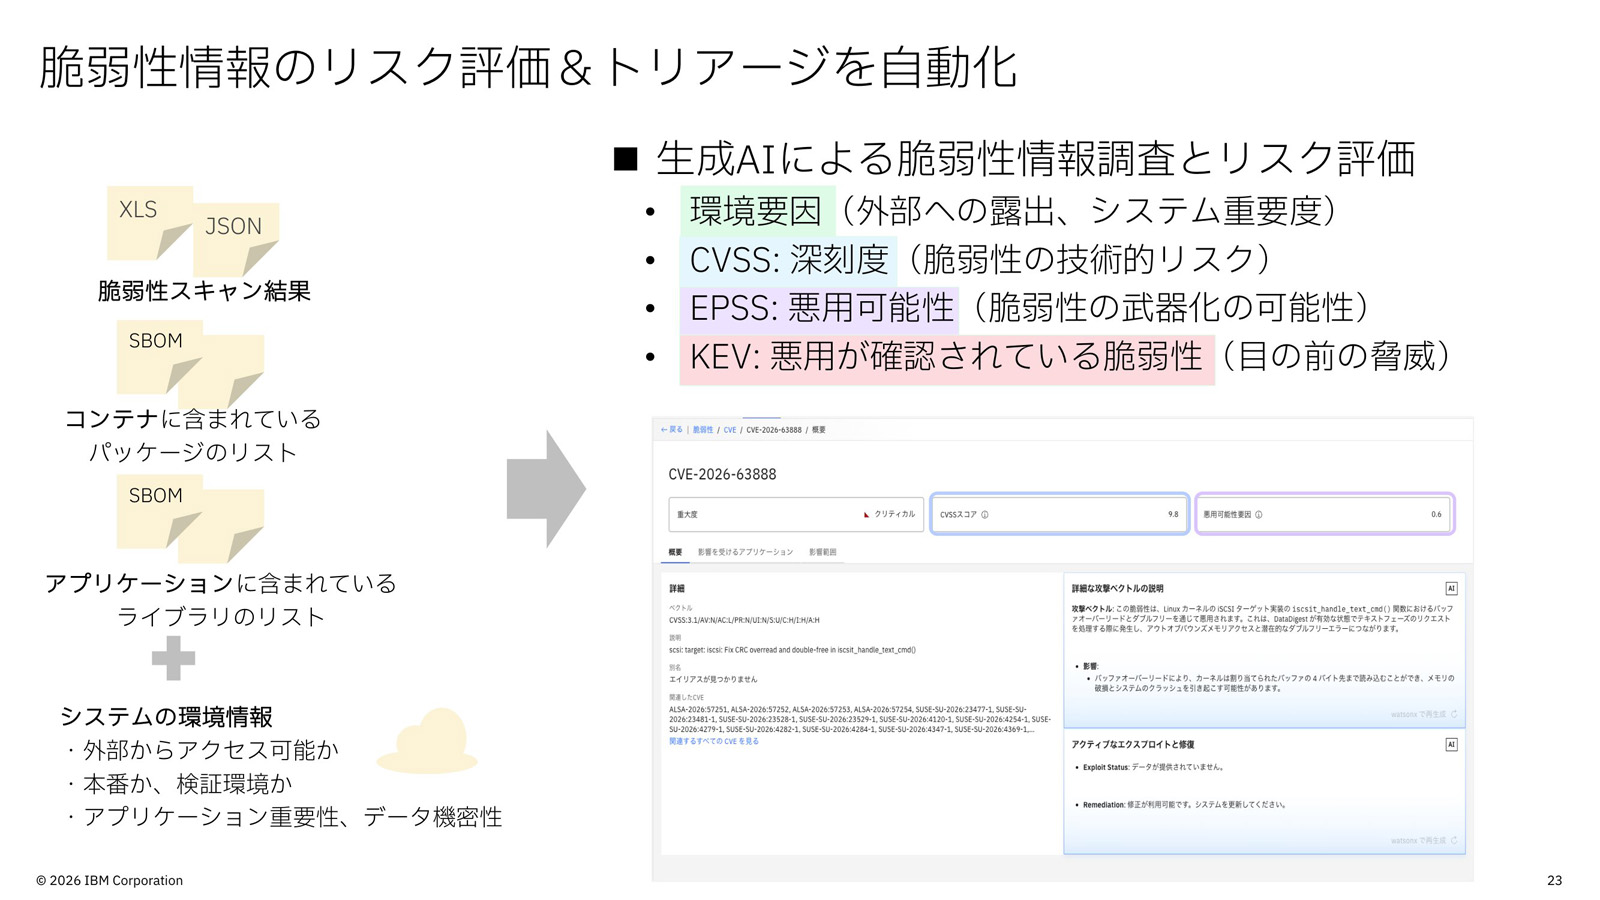 図2:「IBM Concert」のリスク評価に、検出した脆弱性が該当システムにとって重大になる理由を文章で説明する機能を追加した(出典:日本IBM)
拡大画像表示
図2の画面例では、LinuxカーネルにおけるiSCSIターゲット実装の脆弱性(CVE-2026-63888)について、CVSSスコア9.8を提示するだけでなく、割り当てたメモリー領域外を読み出すバッファオーバーリードと、同じメモリー領域を二重に解放するダブルフリーが起こり、メモリー内容の破損やシステムのクラッシュにつながる恐れがあることを文章で説明している。
未知のOSSライブラリ脆弱性に対する修正パッチを配布
「Project Lightwell」は、OSSライブラリの脆弱性をAIを使った調査で見つけて修正し、修正済みのライブラリを配布する年間契約のサービスである。
このサービスが必要になる背景には、OSSライブラリの脆弱性を検出して修正パッチを出すかどうかが、個々のOSSコミュニティの判断次第という事情がある。フロンティアAIの利用料が高額になる場合もあり、コミュニティがスキャンするとは限らない。このため、OSSライブラリを使うユーザー企業が自らスキャンして脆弱性を見つけ、修正版まで用意する必要がある。
Project Lightwellは、この作業を米IBMと米Red Hatが代行する。AIを使ってOSSライブラリの脆弱性を調べ、優先順位を付け、修正版を作る。修正済みのOSSライブラリに署名を施し、Red Hatのリポジトリで配布する(図3)。
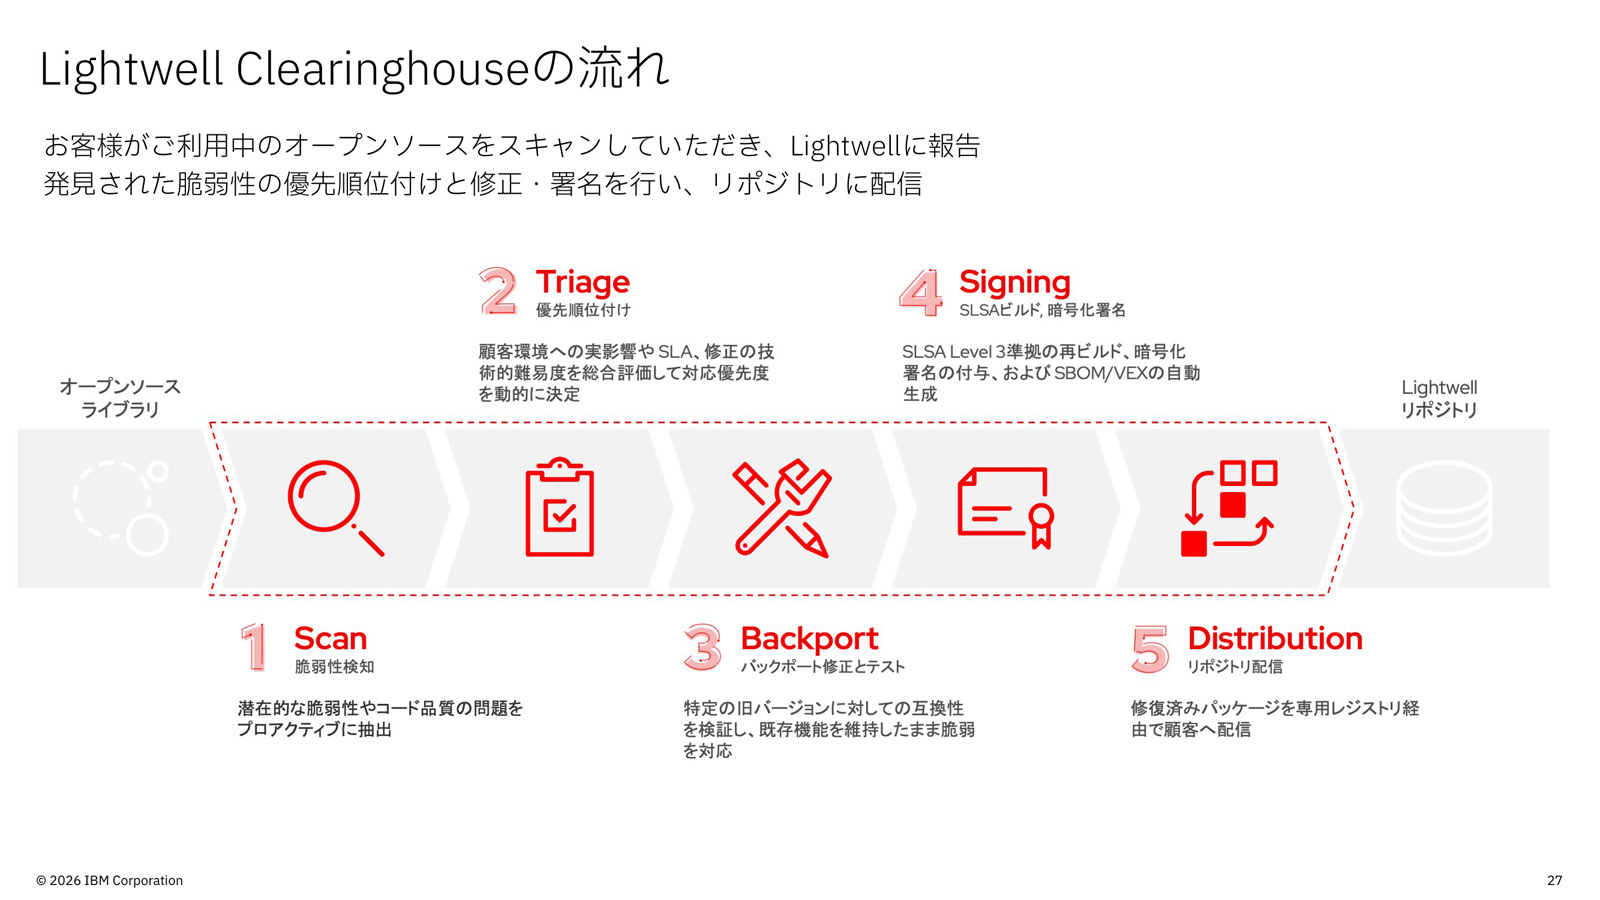 図3:未知のOSSライブラリ脆弱性をAIで検出して修正パッチを作成するサービス「Project Lightwell」の概要(出典:日本IBM)
拡大画像表示
提供形態は2種類ある。2026年7月に提供を始めた「Lightwell Network」は、修正済みのOSSライブラリをRed Hatのリポジトリから自分で取得できるサービス。もう1つの「Lightwell Clearinghouse」は、同年10月に一般提供を始めたサービスで、Lightwell Networkの内容に加え、ユーザー企業が指定した特定のOSSについて修正を受けられる。
IBMによると、Project Lightwellを発表した2026年5月からLightwell Clearinghouseの一般提供開始を発表した2026年10月までに、多くの企業が使うJavaライブラリの未知の脆弱性を400件以上修正した。
Lightwellでは、米Palo Alto Networksと共同で、仮想パッチも提供する(図4)。仮想パッチとは、脆弱性の修正パッチを適用する前に、まずは脆弱性を突く攻撃の通信をネットワーク層で遮断する防御策のこと。仮想パッチは、2026年10月以降の提供を予定している。
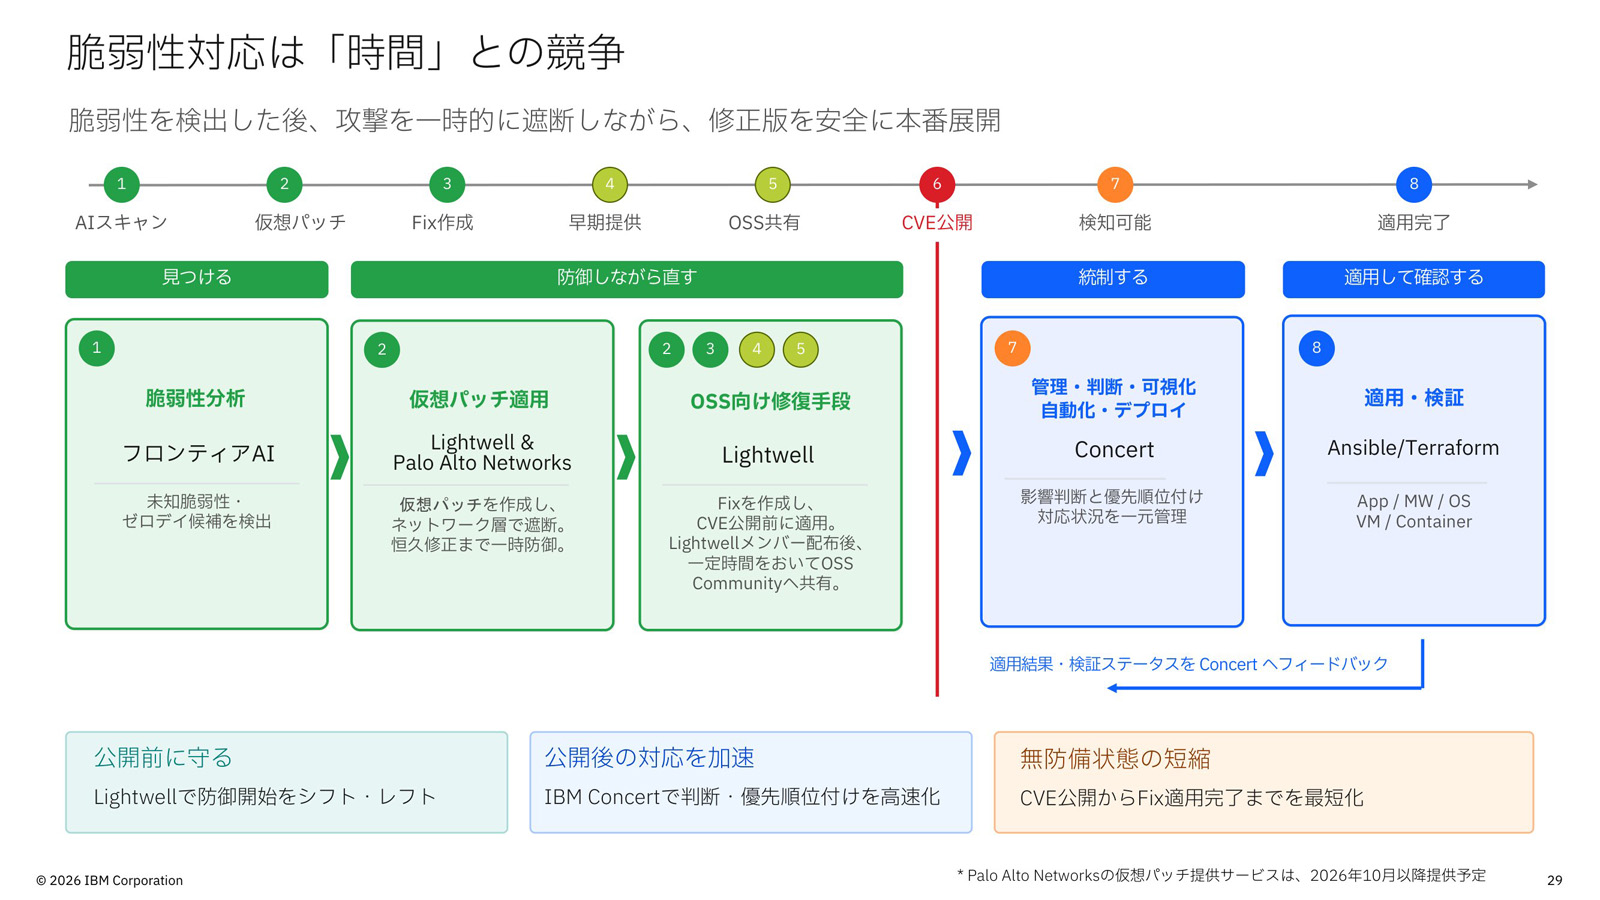 図4:ネットワーク機器への仮想パッチの適用や、後続のシステム運用を含めた、ソフトウェア脆弱性管理のプロセス(出典:日本IBM)
拡大画像表示


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】
-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

AIの真価は「今この瞬間」の感知にある。「Data Streaming Platform」で実現する「AI Ready Data」を解説
-

-

-

VDIの導入コストを抑制! コストコンシャスなエンタープライズクラスの仮想デスクトップ「Parallels RAS」とは
-

AI時代の“基幹インフラ”へ──NEC・NOT A HOTEL・DeNAが語るZoomを核にしたコミュニケーション変革とAI活用法
-

加速するZoomの進化、エージェント型AIでコミュニケーションの全領域を変革─「Zoom主催リアルイベント Zoomtopia On the Road Japan」レポート
-

14年ぶりに到来したチャンスをどう活かす?企業価値向上とセキュリティ強化・運用効率化をもたらす自社だけの“ドメイン”とは
-

-

