

ランサムウェア被害のかなりの割合を占めるのは、VPN機器の脆弱性を突いた不正侵入によるものだ。対策に追われる情報システム部門、通信集中による遅延、退職者アカウントの削除漏れなど、現場にも大きな負担をかける境界型防御はもはや限界を迎えている。この課題解決に向けて注目されるのが、HENNGEが2026年10月にリリースを予定している次世代のメッシュ型オーバーレイネットワークサービス「HENNGE Mesh Network」である。本稿では、同サービスが示す日本企業に最適な「脱VPNの現実解」について解説する。
境界型防御の限界が露呈──SSL-VPNの3つの課題
長年にわたって多くの企業・組織のリモートワークを支えてきたSSL-VPN。しかし今、この技術は限界を迎えつつある。背景にあるのは、次の3つの課題だ。
第1に、アタックサーフェスと呼ぶ攻撃対象領域の拡大と、セキュリティリスクの急増だ。クラウド活用や外部連携の加速によって守るべき領域が広がる中、従来型のVPNは標的となっている。
HENNGEの安齋 早央里氏は、「SSL-VPNなど従来型VPNにおける最大の弱点は、ネットワークの入り口となるVPNゲートウェイを、インターネット上に完全に公開しなければならない構造にあります。脆弱性を1つ見つけられるだけで、企業の社内ネットワークという玄関口を突破されてしまいます」と指摘する。
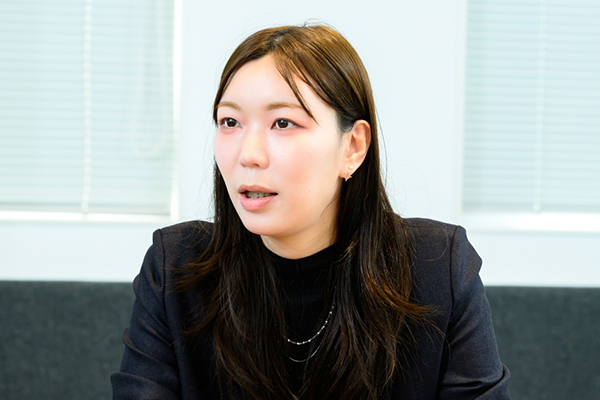 HENNGE株式会社 Product Planning & Research Division 安齋 早央里 氏
実際、警察庁のデータによれば、過去5年間に、ランサムウェアの被害経路の60%(リモートデスクトップ経由も含めると実に82%) がVPN機器を経由しているという。国内でも、脆弱なVPNを突かれて数百万人規模の顧客情報が流出し、百億円規模の損失やサービスの長期停止に追い込まれた事例が相次いでいる。
第2に、技術そのものの老朽化がもたらす運用負荷の限界だ。SSL-VPNは30年近く前の技術の延長線上にあり、拡張を重ねた結果、コード行数は膨大な規模になっている。ある大手ベンダーのSSL-VPNでは、過去26件の脆弱性が発覚し、うち7件は深刻度が最も高い「Critical」または「High」に分類されたという。アップデートのたびに全社ネットワークが瞬断するリスクを抱えながら、絶え間なくパッチ適用を繰り返すことは、情報システム部門にとって、すでに運用の限界を超えている。
そして第3が、通信の集約による遅延である。全従業員の通信を1つのVPNゲートウェイに集約する境界型防御では、朝9時や夜間などに激しいボトルネックが発生し、「回線が遅くて仕事にならない」というクレームが情報システム部門に殺到する。あわせてライセンス上限の管理をはじめ、退職者アカウントとVPNクライアントの権限連携の漏れといった「管理の形骸化」も、現場を悩ませ続けてきた。
ZTNA普及を阻んできた日本企業特有の壁
上述のようなSSL-VPNの限界を克服する手段として、ZTNA(Zero Trust Network Access)が注目されている。
「ZTNAはIPアドレスではなく、IdP(Identity Provider)によるユーザー認証と、デバイス情報などの動的なポリシーに基づき、アクセスを検証します。これにより、必要な社内リソースのみへのアクセスを許可します」(安齋氏)
実際にZTNAは、SASE(Secure Access Service Edge)を構成する重要なセキュリティ要素の1つとしても認識されており、北米や欧州の大企業を中心にすでに本格的な普及・活用期に入っている。
ただ、その一方で国内企業でのZTNA導入は遅れてきたと言わざるをえない。
最大の障壁は、高すぎる導入コストだ。多くのSASE製品はベンダー側が用意する中継サーバーを経由するビジネスモデルであるため、サービスによってはIT予算に制約のある中堅・中小企業にとってライセンス費用が重い負担となる。加えて、社内ネットワークの大幅な見直しが必要で、設計・構築の難易度が高い。さらに、ファイルサーバーやActive Directory、基幹システムなどのオンプレミス環境が今も多く残る中で、それらと、クラウド移行を前提とするSASEとの間にはギャップが生じがちだ。
こうした日本企業特有の状況も踏まえつつ、HENNGEが打ち出したのが「HENNGE Mesh Network」である。既存インフラを利用しながら、同社が得意とする強力なIDベースの認証技術(IDaaS)をオンプレミス領域へも拡張する、次世代のメッシュ型オーバーレイネットワークサービスだ。
安齋氏は、「海外の開発者コミュニティで育ってきたWireGuardベースのP2P技術を採用し、同技術を手がける日本のスタートアップ、Runetale(ルーンテイル)への出資・共同開発を通じてHENNGE Mesh Networkは誕生しました」と説明。IDaaS「HENNGE One Identity Edition」に加わるID連携サービスの新機能として提供を準備しているところだ(後述)。
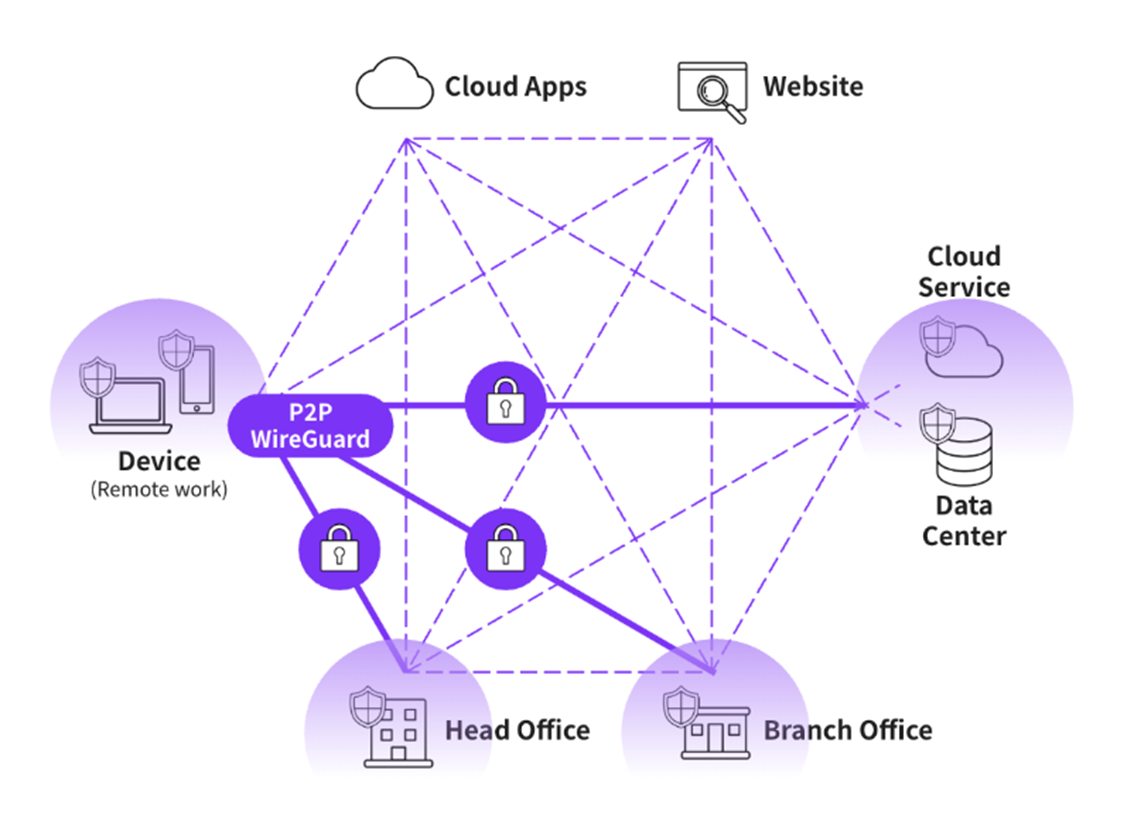 次世代メッシュ型オーバーレイネットワークサービス「HENNGE Mesh Network」
拡大画像表示
HENNGE Mesh Networkは、SASEベンダーが提供するPoP(Point of Presence)や、VPNルーターなどのゲートウェイサーバー機能を介することなく、デバイス同士が直接暗号通信するP2Pアーキテクチャを採用。ベースとしているのは、オープンソースの次世代VPNプロトコル「WireGuard」である。従来のOpenVPNなどと異なり、コード数がわずか約4000行と非常にシンプルで脆弱性が入り込む余地が極めて少ない。加えて、非常に軽量に動作することから、常時接続のメッシュ型通信の確立を可能としている。これにより、高度なセキュリティ、高速性、運用容易性を同時に実現する。
既存インフラを生かし、スモールスタートで「脱VPN」
HENNGE Mesh Networkが日本企業の「脱VPN」の現実解となり得る最大の理由は、SASEベースのZTNAと比べて、導入ハードルが圧倒的に低い点にある。注目すべき特徴は、大きく次の4点だ。
1つ目は、既存のネットワーク変更が基本的に不要な「エージェント型」であること。既存のファイアウォールやルーターのポリシー変更、複雑なルーティングの再設計は一切必要としない。「対象のPCやサーバーに軽量なエージェントをインストールするだけで、インターネットの通信(HTTPS 443ポート)さえ通れば、安全なP2P暗号化ネットワークが即座に形成されます」(安齋氏)
そして2つ目は、「1ユーザー・1拠点」から始められるスモールスタート設計。特定の開発チームだけ、拠点のファイルサーバー接続だけといった形で、必要なデバイスのみに限定し、既存のVPNと並行させながら段階的に試験導入できる。安齋氏は「ネットワーク全体の刷新を伴わないため、業務への影響を抑えながら移行検証が可能です」と説明する。
また、管理の最適化。通信自体はP2Pで直接かつ分散して行われる一方、ユーザーやデバイスの認証、アクセス制御リスト(ACL)の設定はクラウド上の「Central Management(管理画面)」から中央集権的に一元管理される。これが3つ目となる。「従来のSSL-VPNと同等の高い管理性を保ちながら、ユーザーの利便性を最大化します」(安齋氏)
最後の4つ目が、HENNGE Mesh Networkの中継ノードとなる「Subnet Linker」の存在だ。「エージェントを直接インストールできないレガシーなシステム、アプライアンス型ファイルサーバー、IoTデバイス、プリンタ/複合機などの機器について、同一ネットワーク内でSubnet Linkerを設定するだけで安全なP2P通信の中継を実現し、社内インフラ全体をカバーします」(同)
すでに、HENNGE Mesh Networkは2026年5月に開始したEAP(アーリーアクセスプログラム)のもと、複数企業で検証が進められている。それらの先行企業から特に高く評価されているのは、「圧倒的なログイン体験の向上」と「接続の超低遅延」である。
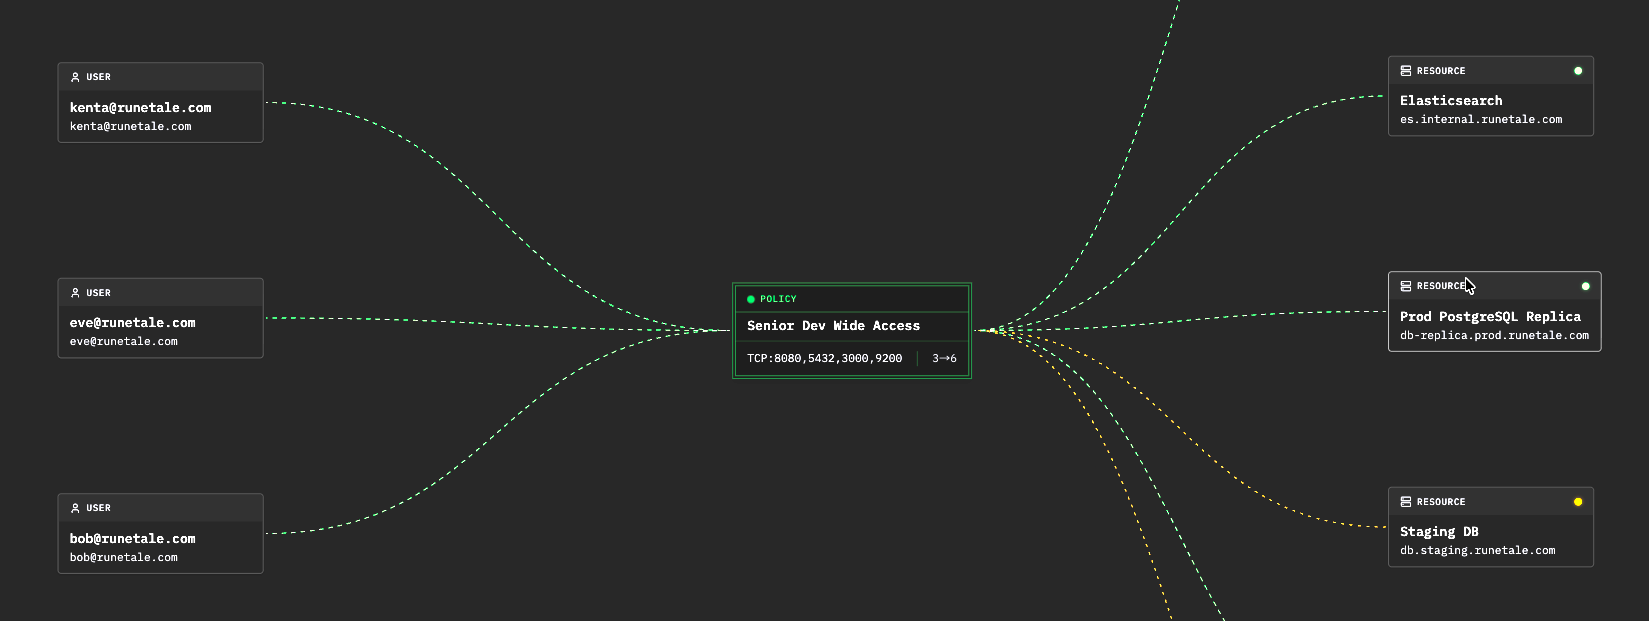 HENNGE Mesh Networkで接続している端末やサーバーを可視化した管理画面(開発中のイメージ)
拡大画像表示
「エージェントを起動すると、PC標準のWebブラウザが自動的に開き、HENNGE Access Controlでの認証画面を経由してアクセス制御・ログイン制御が行われ、利用を開始できます。初回認証さえ完了すれば、ユーザー側で追加のID・パスワード入力や再認証は一切不要です。既存のVPNで毎回接続パスワードやトークンを入力し、接続完了まで数十秒待たされていたストレスを解消しました」(安齋氏)
なお、HENNGE Mesh Networkの導入に費やす期間は規模によって異なるため一概には言えないが、ユーザー数200〜300名程度の中堅・中小企業であれば、最短1カ月半程度で本番運用に漕ぎつけることも可能だという。
Identityファーストで進化する次世代ネットワーク基盤
現在、HENNGE Mesh Networkは2026年10月の一般提供開始(GA)に向けて、最終のシステムテストを進めている段階にある。
まずはWindows(クライアント/サーバー)とMacOS、LinuxにおけるP2Pリモートアクセス、サブネット間の接続や最適な名前解決を行うなど、VPN代替で必須となる基盤機能がリリースされる予定だ。
すでに機能強化に向けたロードマップも計画されており、2027年度のフェーズ2では、企業側のグローバルIP固定化、iOSやAndroidといったモバイルデバイスへの完全対応、端末の状態を診断するデバイスポスチャー機能の提供が予定されている。
そして、その先でもHENNGE Mesh Networkの機能強化は続く。
「私たちが将来的に目指すのは、ID・認証(Identityファースト)とネットワークが、同一のセキュリティ基盤上でシームレスに融合する世界です。例えば、エンドポイントセキュリティの「HENNGE Endpoint & Managed Security」と連携し、従業員の端末で不審な挙動が検知された瞬間、システムが自律的にその端末のネットワークを即座に隔離するといったデバイスポスチャー機能の実装が考えられます。ID、エンドポイント、ネットワークが三位一体となったセキュリティオペレーションを数クリックで実現できるプラットフォームへと、HENNGE Mesh Networkは発展していきます」(安齋氏)
なお、HENNGE Mesh Networkは2026年10月以降、以下のプランで利用できるようになる(詳しくはこちら)。
- HENNGE One Ultra:月額2500円(1ユーザー、税抜)で、HENNGE Oneのすべてのサービスが利用できる最上位のスイートプラン
- HENNGE One IdP Ultra:月額1000円(同)で、ID/アクセス管理の各種サービスを利用できる最上位プラン
境界型防御からゼロトラストへの移行は、これまで「高コストで複雑な、大企業向けの取り組み」と見なされがちだった。対してHENNGE Mesh Networkは、IDaaSで培った認証基盤を生かし、既存インフラを大きく変えずにスモールスタートでき、この点は情報システム部門にとって大きな魅力だ。日本企業の実情に即した脱VPNの有力な選択肢として注目に値するサービスと言える。
●お問い合わせ先
HENNGE株式会社
https://hennge.com/
お問い合わせフォームはこちら:https://hennge.com/jp/service/one/form/


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】
-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

AIの真価は「今この瞬間」の感知にある。「Data Streaming Platform」で実現する「AI Ready Data」を解説
-

-

-

VDIの導入コストを抑制! コストコンシャスなエンタープライズクラスの仮想デスクトップ「Parallels RAS」とは
-

AI時代の“基幹インフラ”へ──NEC・NOT A HOTEL・DeNAが語るZoomを核にしたコミュニケーション変革とAI活用法
-

加速するZoomの進化、エージェント型AIでコミュニケーションの全領域を変革─「Zoom主催リアルイベント Zoomtopia On the Road Japan」レポート
-

14年ぶりに到来したチャンスをどう活かす?企業価値向上とセキュリティ強化・運用効率化をもたらす自社だけの“ドメイン”とは
-

-

