
[インタビュー]
生成AIの普及が生む「セキュリティの死角」─シャドーAIと技術的負債にどう向き合うべきか
2026年9月15日(火)末岡 洋子(ITジャーナリスト)

生成AIの普及に伴い、手軽なアクセスが招く「シャドーAI」や、自律型AIエージェントによるデータ漏洩といった新たな内部脅威が急増している。さらに「Mythos」などのフロンティアモデルは、長年放置されてきたシステムの脆弱性(技術的負債)を高速で突き止め、従来のパッチ運用やリスク管理の限界を浮き彫りにした。攻撃者もAIを悪用する中、防御側には単なるインフラ対応を超えた、経営主導の「データ可視化」と「修復プロセス」の再構築が求められている。AI時代の死角に企業はどう向き合うべきか。米ヴィーム・ソフトウェアのデイビッド・アロット(David Allott)氏に聞いた。
「シャドーAI」という新たな脅威
──APJ担当Field CISOとして、顧客と接するなかで見えてきた最大の課題は何ですか。
デイビッド・アロット(David Allott)氏(写真1):私はセールスチームと連携し、セキュリティの会話を効果的にリードしたうえで、それをヴィーム全体の話へと広げていく役割を担っています。 当社は仮想マシンのバックアップベンダーとして創業しましたが、顧客との対話が増える中で、セキュリティ領域でより多くのことを手がけるようになりました。
例えば、ランサムウェアの脅威が大きくなっていることを受け、恐喝対応サービスを展開する米Coverwareを買収し、2025年末にはデータセキュリティ体制管理(DSPM)を強化すべく米Securiti AIを買収しました。
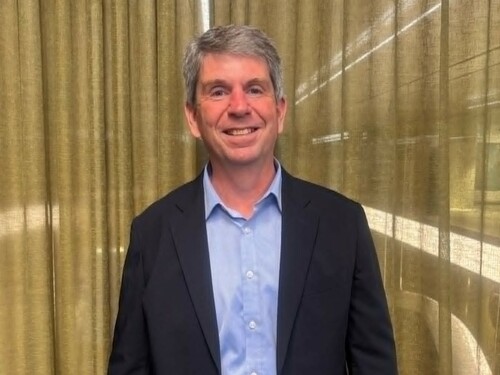 写真1:米ヴィーム・ソフトウェア APJ担当Field CISO デイビッド・アロット氏
現在の顧客の最大の課題は、やはりAI導入です。世界中の企業、組織が、「AIとは何なのか」「自社にとって何を意味する技術なのか」「どのような潜在性やリスクがあるのか」を理解しようとしています。この動きは日本も同じです。
セキュリティの観点から話すと、これまでCISO(最高情報セキュリティ責任者)は専らセキュリティの課題を担っていましたが、最近は多くの組織で、CISOがAI専任のチームの一員になっています。組織がAI導入に向けた体制を整備する際、チームにCISO、CIOなどが加わり、新設されたAI関連の役職もそこに加わります。
セキュリティ統制上の課題として、現在大きな注目を集めているのがアイデンティティです。長年、アイデンティティといえば人間、つまり従業員でした。しかし今は自律的に動くAIエージェントがいます。その説明責任をどう定義するか。誰がそれを管理するのか。AIエージェントの行動の結果を誰が引き受けるのかなど、これまでになかった課題が浮上しています。
──AI活用が進む中で、「シャドーAI」も大きな脅威になっていると言われます。なぜ今これほど問題になっているのでしょうか。
シャドーAIについては、その手軽さこそが問題です。生成AIモデル、例えばClaudeやCopilotには簡単にアクセスできます。職場で使っているうちに、意図せず会社のデータをそれらのモデルに晒してしまう──そうしたことが容易に起こり得ます。
CISOはここで、2つの現実に突き当たります。1つは、既存のリスク管理プログラムをAIのスピードに合わせて調整・進化させる準備ができていないこと。もう1つは、AIエージェントによるデータ露出や内部からの侵害を防ぐために求められる可視性と統制が、そもそも整っていないことです。
しかもこれらのエージェントは自律的に判断し、人間よりもはるかに速く行動します。CISOはもはや、すべてを掌握する中央の統制点ではいられなくなっています。AI導入を進めたいAI担当責任者、ROIを重視するCIOなど、異なる優先順位を持つ関係者が増える中で、CISOはセキュリティを推進していかなければなりません。
これまであまり語られてきませんでしたが、シャドーAIをはじめとする内部脅威はいまや深刻な問題です。内部では自律的に動くエージェントが偶発的にデータを露出させてしまったり、自分より多くのデータ権限を持つ人物の存在を暴いてしまうといったことが起こります。エージェントはそれをあっという間に見つけ出します。そして突然、過剰な権限を持つエージェントやデータ露出という状況が生まれてしまうのです。
●Next:迫りくるリスクに対し、リスク管理体制は十分か?
会員登録(無料)が必要です
- 1
- 2
- 3
- 次へ >


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】
-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

AIの真価は「今この瞬間」の感知にある。「Data Streaming Platform」で実現する「AI Ready Data」を解説
-

-

-

VDIの導入コストを抑制! コストコンシャスなエンタープライズクラスの仮想デスクトップ「Parallels RAS」とは
-

AI時代の“基幹インフラ”へ──NEC・NOT A HOTEL・DeNAが語るZoomを核にしたコミュニケーション変革とAI活用法
-

加速するZoomの進化、エージェント型AIでコミュニケーションの全領域を変革─「Zoom主催リアルイベント Zoomtopia On the Road Japan」レポート
-

14年ぶりに到来したチャンスをどう活かす?企業価値向上とセキュリティ強化・運用効率化をもたらす自社だけの“ドメイン”とは
-

-

