

SCSKは2026年9月17日、サイバー攻撃対策支援サービス「顧客伴走型統合セキュリティサービス」を発表した。同社のSOCサービスとネットワークセキュリティサービスを活用し、アプリケーションからインフラまでを一体的にカバーするセキュリティサービスを提供する。
SCSKの「顧客伴走型統合セキュリティサービス」は、企業のサイバー攻撃対策を伴走型で支援するサービスである。SCSKのSOC(セキュリティオペレーションセンター)サービスとネットワークセキュリティサービスを活用し、アプリケーションからインフラまでを一貫して守る。
背景には、フロンティアAIの進化によって、脆弱性の発見から攻撃シナリオの作成までが短期化・高度化するという事情がある。従来なら発見が困難だった脆弱性が発見され、脆弱性の発見から攻撃に至る期間も短くなる。また、専門知識を持たない攻撃者でもサイバー攻撃を実行できるようになる。
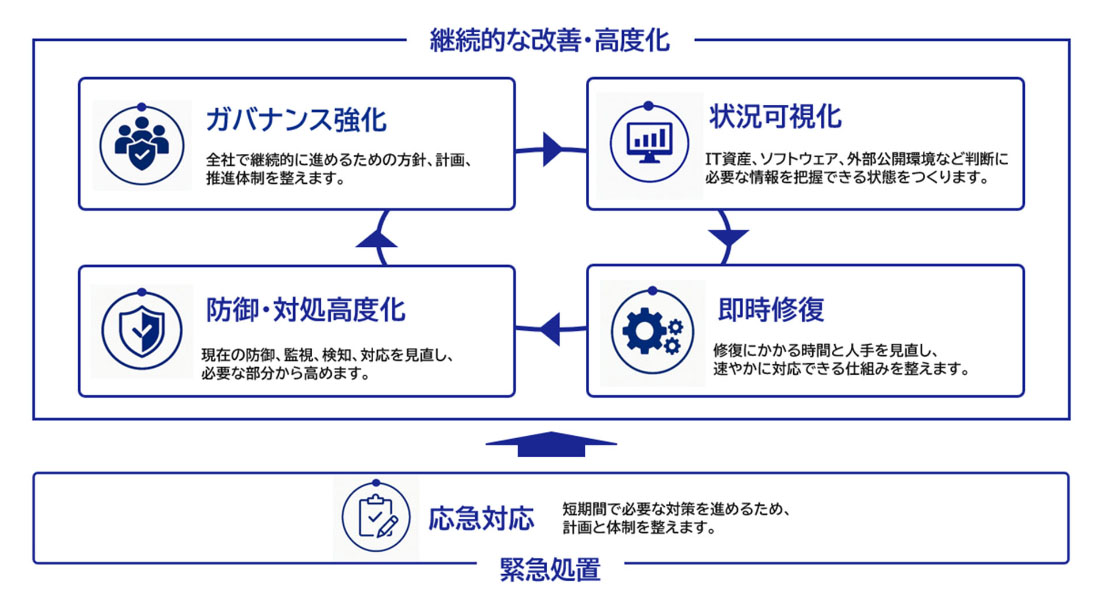 図1:「顧客伴走型統合セキュリティサービス」がカバーする5つのセキュリティ業務(出典:SCSK)
拡大画像表示
サービスは具体的に、(1)応急対応、(2)状態可視化、(3)即時修復、(4)防御・対応の高度化、(5)ガバナンス強化、の5つの領域をカバーする。それぞれの業務を伴走型で支援する(図1)。
- 応急対応:セキュリティパッチを適切に適用できる仕組みを整える。全社的な適用計画や推進体制の構築を支援する。ユーザー環境に常駐して伴走支援する
- 状況可視化:CMDB(構成管理データベース)、SBOM(ソフトウェア部品表)、ASM(アタックサーフェス管理)、脆弱性情報、などを統合する情報基盤を構築し、IT資産、ソフトウェア部品、脆弱性の状況を一元的に可視化する。さらに、資産の重要度や脅威情報を組み合わせたリスクベースの優先度判断(トリアージ)を支援し、真に対応すべきリスクを明確化する
- 即時修復:クラウドネイティブ技術や自動化基盤を活用し、発見した脆弱性を迅速に修復する。セキュリティパッチを即時適用することを前提にした運用プロセスとシステムアーキテクチャを整えることで、修復能力を継続的に向上させる
- 対応・防御の高度化:侵害されることを前提に、ゼロトラストの考え方に基づいてセキュリティ境界をサービス単位で細かくするマイクロセグメンテーション型のセキュリティを実現する。また、SOCにを近代化し、AIで脅威を検知・分析し、脅威に対応する
- ガバナンス強化:フロンティアAIに対策するための全体構想、優先順位、ロードマップ策定、進捗管理を支援する。さらに、ポリシーの整備や教育・訓練を通じ、経営層から現場まで一体となった継続的なセキュリティガバナンスを実現する


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】
-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

AIの真価は「今この瞬間」の感知にある。「Data Streaming Platform」で実現する「AI Ready Data」を解説
-

-

-

VDIの導入コストを抑制! コストコンシャスなエンタープライズクラスの仮想デスクトップ「Parallels RAS」とは
-

AI時代の“基幹インフラ”へ──NEC・NOT A HOTEL・DeNAが語るZoomを核にしたコミュニケーション変革とAI活用法
-

加速するZoomの進化、エージェント型AIでコミュニケーションの全領域を変革─「Zoom主催リアルイベント Zoomtopia On the Road Japan」レポート
-

14年ぶりに到来したチャンスをどう活かす?企業価値向上とセキュリティ強化・運用効率化をもたらす自社だけの“ドメイン”とは
-

-

