

国内外を問わず、企業を標的としたサイバー攻撃の猛威が止まらない。ランサムウェアによる大規模なシステム障害や、それに伴う数百万件規模の個人情報流出事件が連日のように報じられている。これらのセキュリティインシデントの多くは、窃取された認証情報を起点としている。さらに昨今は、人間のIDだけでなく、AIエージェントなど「人ではないID」の爆発的な増加により、認証情報管理はかつてない複雑さと脅威に直面している。この未知の領域のセキュリティをどう高めるべきか。パスワード管理・特権アクセス管理のリーダー企業であるKeeper Securityの中澤 陽彦 氏に話を聞いた。
提供:Keeper Security APAC K.K.
爆発的に増殖する「人ではないID」の脅威
 Keeper Security APAC K.K. アジアパシフィック地域営業統括本部 チャネルアカウントディレクター 中澤 陽彦 氏
サイバー攻撃の主戦場は、もはやネットワークの「境界」から「アイデンティティ(ID)」へと完全に移行した。「Microsoft Digital Defense Report 2025」によれば、IDを狙う攻撃の97%超はパスワードを狙った攻撃であり、2025年上半期にはIDベースの攻撃が32%増加したという。
侵入者は窃取した認証情報を用いて内部を偵察し、上位の権限を奪取して情報の搾取や暗号化を行う。これまでのセキュリティ対策は、ファイアウォールやVPNによる境界防御から始まり、人間が利用するIDやパスワードを保護する「アイデンティティ・ファースト」の時代へと進化した。しかし、現在はそれだけでは不十分な時代に突入している。
「現代のシステムは単独で動くことはなく、何かしらの外部システムと連携し機能しています。システム間の連携には認証・認可が必要です。連携先や利用するサービスが増えるにつれて、APIキーやトークンなど、管理対象の認証情報も増えていきます。これまでは主に人間のIDに管理の重点が置かれていましたが、現在はマシン、アプリケーションやサービス、AIエージェントなど、人間以外の主体が利用するIDも増えています。これらは広義で、ノンヒューマンアイデンティティ(NHI)に含まれます。Keeperの2026年7月の発表では、NHIと人間のIDの比率が150対1に達するとの報告が紹介されています。人間のIDだけを管理していては、管理対象の大部分を見落とすリスクがあります」とKeeper Security APAC K.K. アジアパシフィック地域営業統括本部 中澤 陽彦 氏は指摘する(図1)。
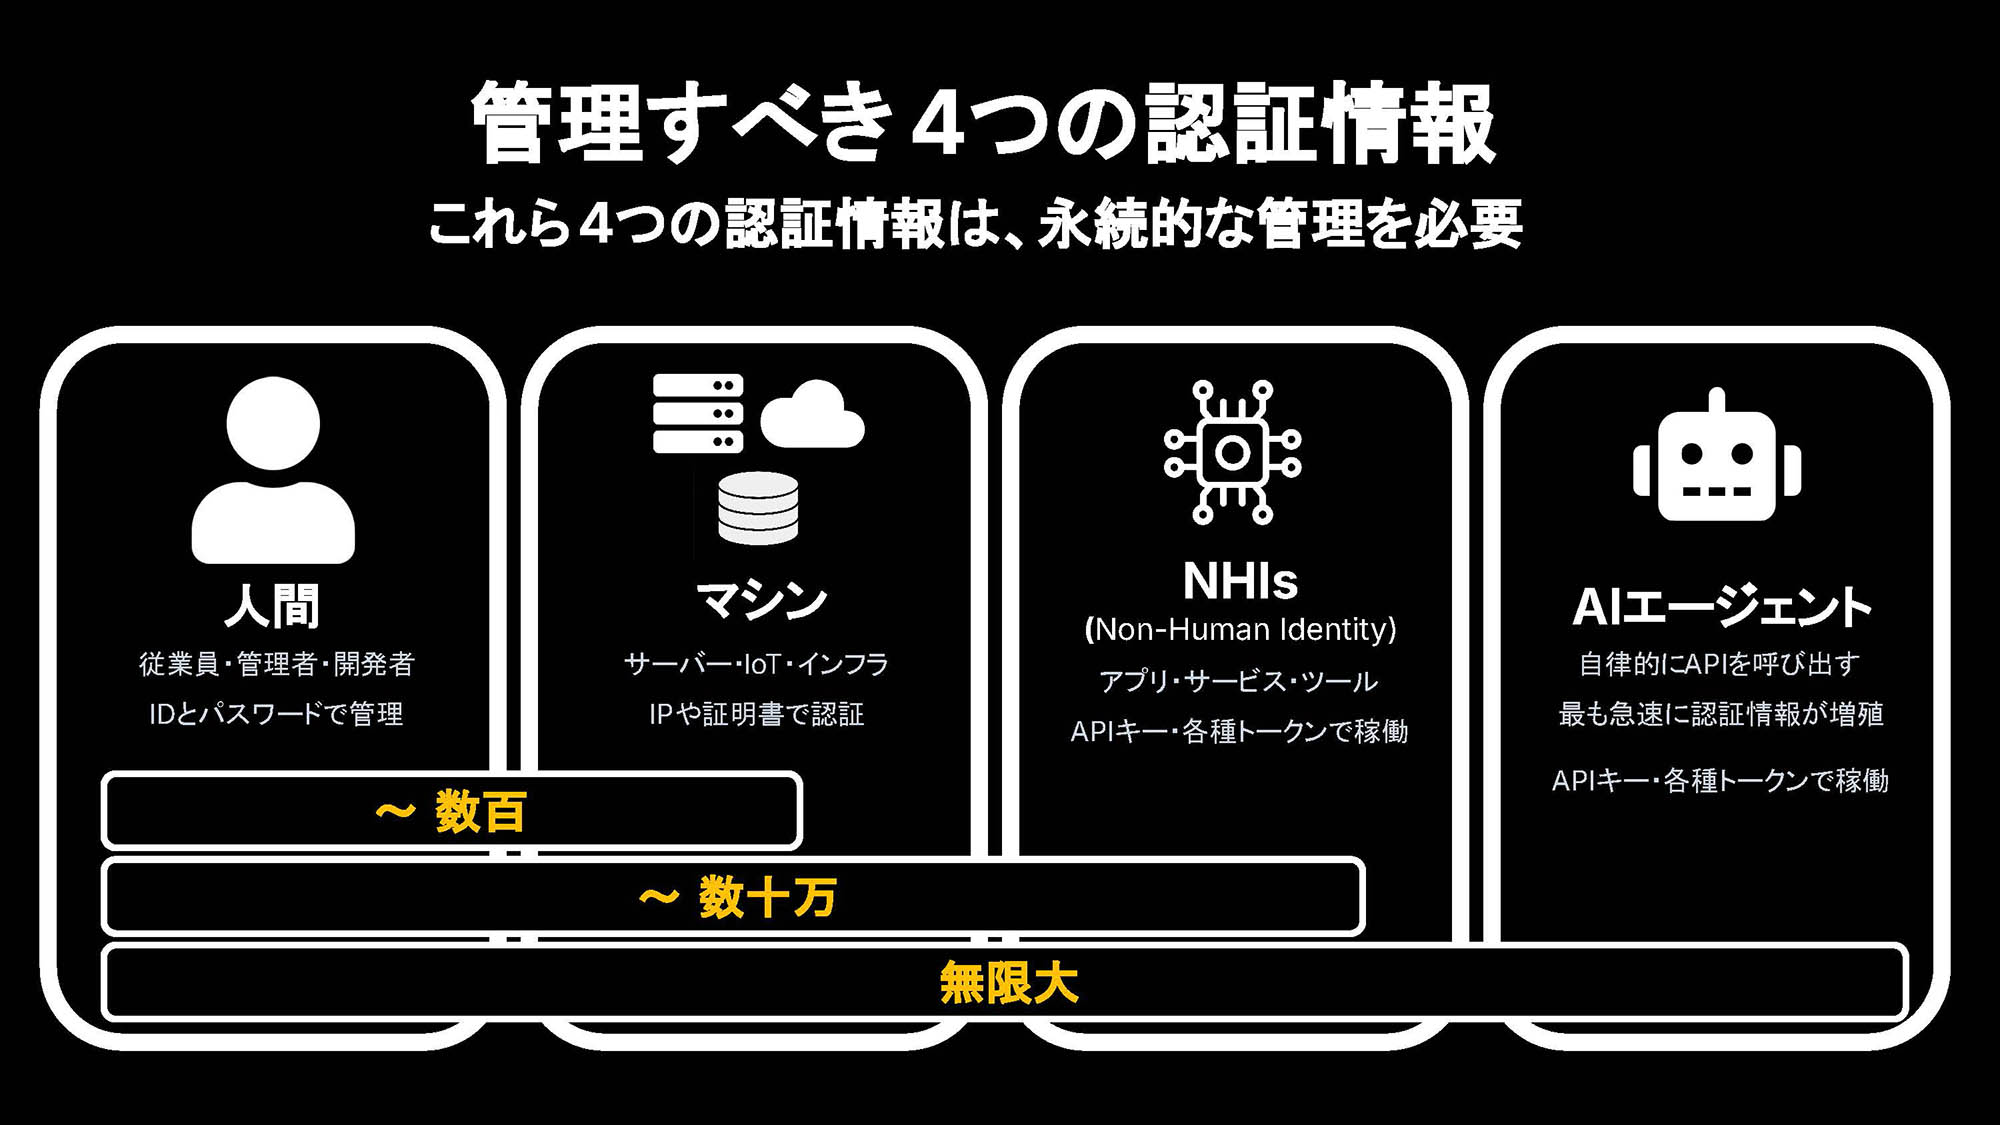 図1:認証情報は人間だけからマシン、サービス、AIエージェントへと広がる
拡大画像表示
人間のIDであれば、入社や退職に伴う発行・停止など、台帳によるライフサイクル管理が比較的容易である。一方、マシンやAIエージェントは、証明書、APIキー、各種トークンなどを用いてシステムにアクセスする。管理対象はシステムの規模や構成に応じて増加し、生成・変更・廃止も頻繁に発生するため、手作業だけでは把握や統制が難しくなる。
「問題は、ノンヒューマンアイデンティティの把握が十分に進んでいないことです。KeeperがInfosecurity Europe 2026で実施した調査では、クラウド、オンプレミス、SaaSにまたがるNHIを完全に可視化できていると回答したのは、わずか15%でした。退職者が作成したサービスアカウントが放置されていたり、APIキーが所有者不明のままプログラムにハードコードされていたりするケースが散見されます。人間のIDの管理が進む一方で、マシンやアプリケーションが利用するIDには、所有者や権限、利用状況を十分に把握できていないものが残っているのです」(中澤氏)
シフトレフトが不可欠に。Day 0から始まる認証管理
開発環境の変化も、認証情報管理を複雑にする要因の一つである。クラウドネイティブな環境での開発や、CI/CDパイプラインを活用した継続的インテグレーションにおいて、認証情報は様々な箇所で利用される。
これまで、セキュリティ対策はテスト段階や本番運用時(Day 2)に後付けで考慮されることが多かった。しかし、システム開発の現場では、「シフトレフト」、すなわち開発の初期段階(Day 0)からセキュリティを組み込むアプローチが急務となっている(図2)。
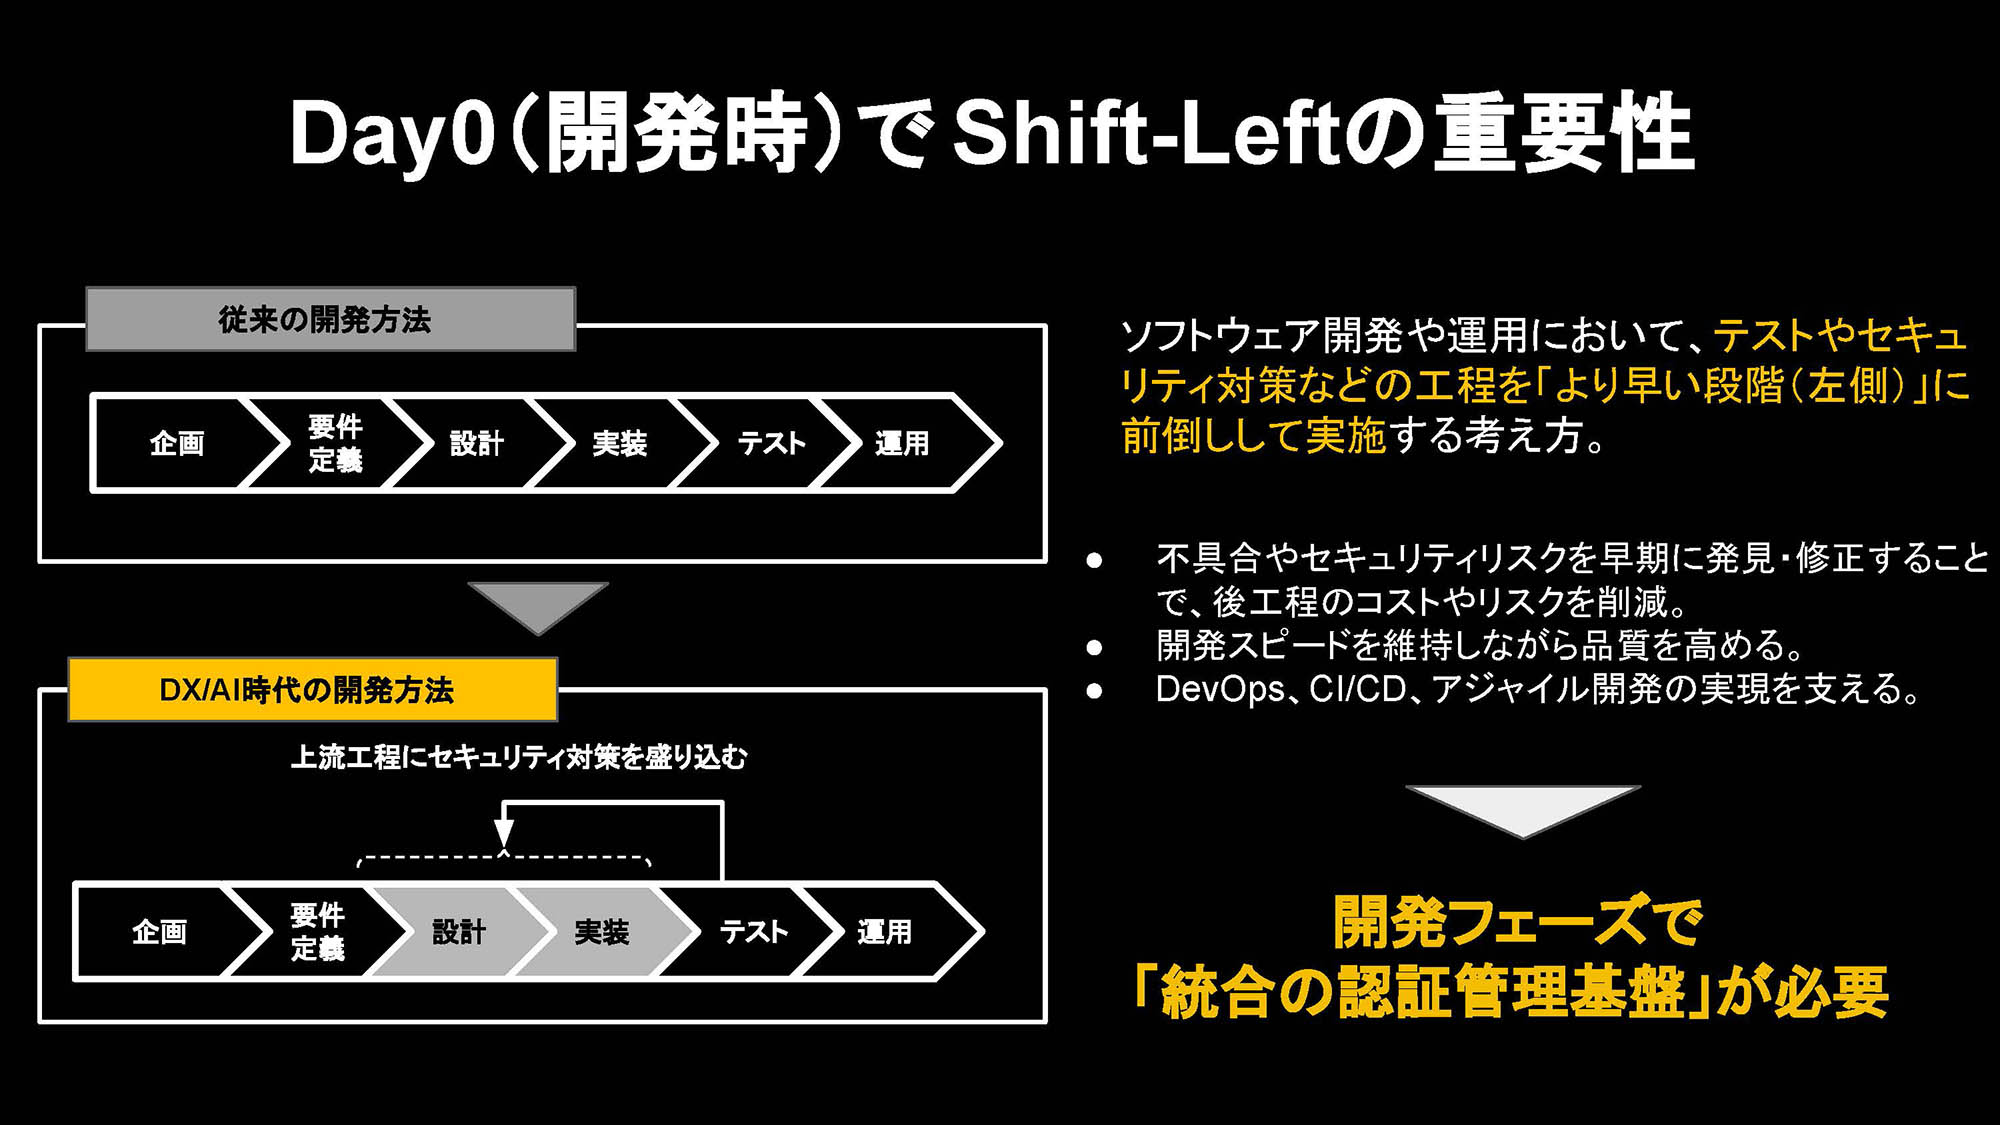 図2:開発初期から認証管理を組み込むことでセキュリティリスクを軽減
拡大画像表示
「開発現場では、APIキーなどをプログラムの中に直接ハードコードしてしまったり、平文のまま設定ファイル内に格納したりするケースが少なくありません。しかし、こうした管理方法では、認証情報が漏洩するリスクが高まるだけでなく、認証情報を変更するたびに、利用箇所の確認やコード・設定ファイルの修正が必要となり、更新作業も煩雑になります。また、開発が進んだ後に認証情報をコードから切り離して一元管理しようとしても、各所に埋め込まれた認証情報の洗い出しに加え、アプリケーションの改修や動作検証に多くの手間がかかります。だからこそ、開発初期のDay 0の段階から認証基盤を用意しておく必要があるのです」(中澤氏)
開発部門はアプリケーションをスピーディに作ることに注力しがちであり、セキュリティ担当者や運用部門との間に隔たりが生じることも多い。セキュリティ対策を組み込むことで開発スピードが落ちるのではないかと懸念する声もあるが、中澤氏の見解は異なる。
「セキュリティは開発スピードを落とすものではなく、むしろスピードを最大限発揮させるための『統制の基盤』です。開発途中で認証情報が漏洩してプロジェクト全体がストップしたり、セキュリティの問題は、放置して後工程になればなるほど「深く根を張り」「広く広がり」「取り返しのつかない状態」になります。そのため、初めからセキュリティというガードレールを設けておく方が、結果的に最大限のスピードを出せるのです」(中澤氏)
「Human in the loop」を実現するKeeperPAMの包括的アプローチ
AIエージェントが開発現場や業務に導入されるようになると、課題はさらに複雑化する。AIエージェントは、文脈に応じてマシンのスピードで自律的にシステムやデータベースへアクセスし、処理を実行する。これらを安全に活用するためには、「誰の権限で、何に、どこまでアクセスさせるか」という緻密な権限設定と、認証情報の動的な取得・ローテーションが不可欠となる。
この課題に対して、包括的な解決策を提示するのがKeeperのアイデンティティ・セキュリティ・プラットフォーム「KeeperPAM」である。KeeperPAMは、「パスワード管理」、「シークレット管理」、「特権セッション管理」、「エンドポイント特権管理」という4つの主要機能を1つのプラットフォームで提供するSaaSソリューションだ(図3)。
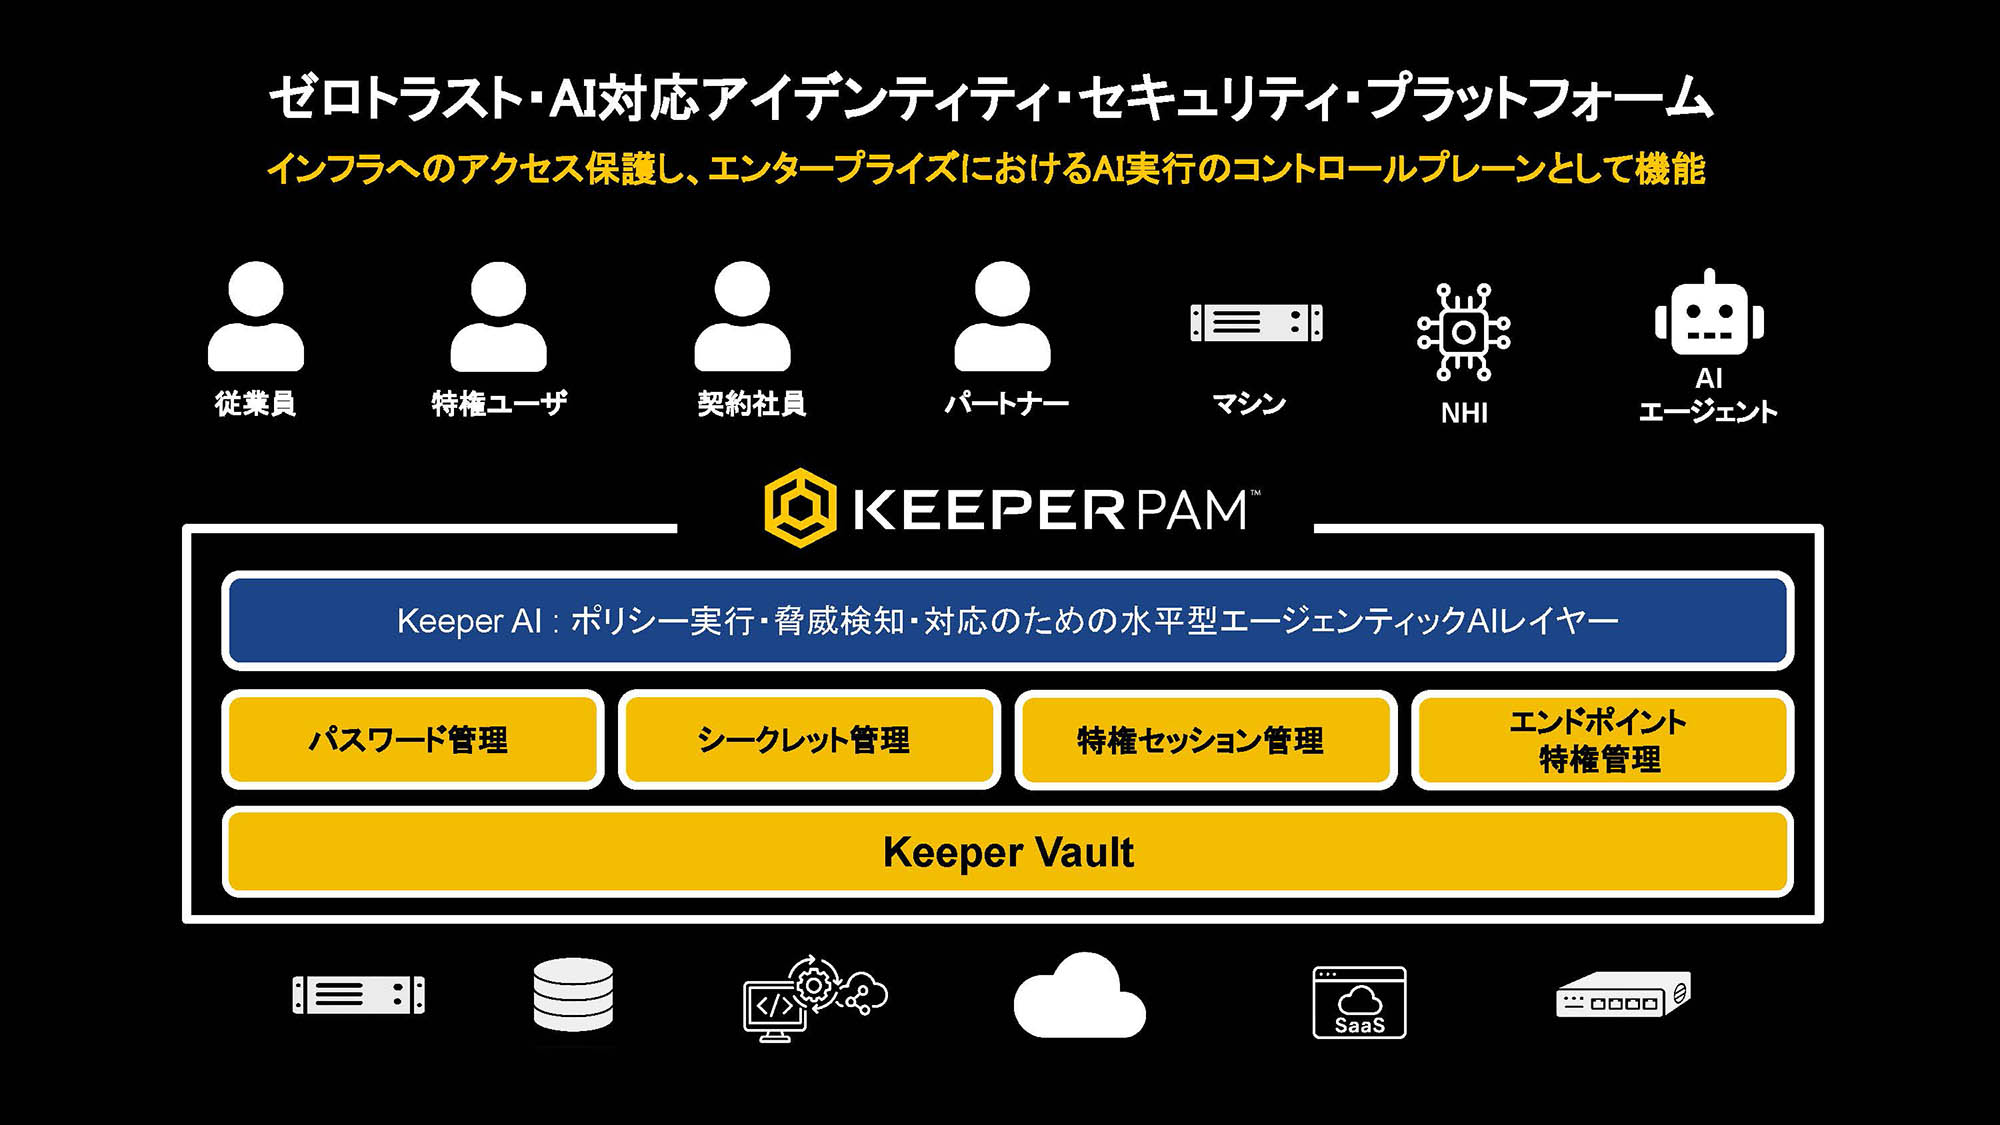 図3:KeeperPAMが提供する主なセキュリティ機能
拡大画像表示
「開発時にAIコーディングツールを使用する際、KeeperPAMのシークレット管理機能を使えば、APIキーをコードにハードコードせず、必要なタイミングでKeeper Vaultから安全に取得させることができます。また、自動ローテーション機能により、パスワードは定期的に変更されるため、万一漏洩しても被害を最小限に抑えられます。もっとも、AIエージェントは人間の意図通りに動くとは限りません。予測不可能な行動をする可能性に対しては、『Human in the loop(人間の関与)』という考え方が重要になります」(中澤氏)
重要なファイルへのアクセスや特権操作など、リスクの高い処理に人間の承認を組み込み、どこまで自動化し、どこで人間が確認するかをポリシーとして定める。KeeperPAMのエンドポイント特権管理機能を使えば、この「承認ゲート」を容易に設定できるという。
「PCやサーバーにKeeperのエージェントを導入することで、重要なファイルへのアクセスをポリシーに基づいて制御できます。考え方としてはホワイトリストの考え方で、基本全てアクセスできない状態にして、アクセスできるところを定義していく方式です。例えば、AIエージェントが対象ファイルにアクセスする際に、管理者や利用者の承認を求められます。また、管理者権限が必要な操作については、特権昇格の要求を別途制御できます。アクセス許可と特権昇格をそれぞれ必要な範囲に限定することで、過剰な権限を与えたままにするリスクを低減します」(中澤氏)
さらに、Keeperのプラットフォームは「ゼロナレッジアーキテクチャ」を採用している。認証情報は、信頼されたクライアント端末側で暗号化・復号され、Keeperのクラウドには暗号化された状態で保存される。マスターパスワードやSSOなどの認証方式に対応し、認可されたユーザーやアプリケーションが、必要なデータをクライアント側で復号する仕組みだ。
「このゼロナレッジ(ゼロ知識)の採用が、KeeperPAMのアーキテクチャの強みでもあります。Keeper Securityの社員を含め、他のユーザー側から各ユーザーの認証情報を復号して閲覧することはできません。お客様の組織内では、共有や所定の管理手続きによって権限を与えられたユーザーだけが、許可された認証情報にアクセスできます。この高い機密性により、情報漏洩のリスクを極限まで低減しています。また、KeeperPAMで管理する特権セッションでは、接続方式や設定に応じて画面やコマンドの入出力を時系列で記録できます。これらの記録は、操作の追跡や監査、インシデント調査に活用できます。さらに、KeeperAIによる分析を有効にすることで、対象セッションの不審な操作を自動検知・自然言語で可視化し、判定されたセキュリティリスクレベルに応じた能動的セキュリティ対応を行うこともできます」(中澤氏)
AIエージェントガバナンス機能による未来への備え
Keeper Securityは製品の進化を止めず、直近ではエンドポイント特権管理の中に「AIエージェントガバナンス」機能を追加した(図4)。これにより、エンドポイント上に存在する既知および未知のAIエージェントを自動で検知・可視化し、段階的なポリシーで制御することが可能となった。
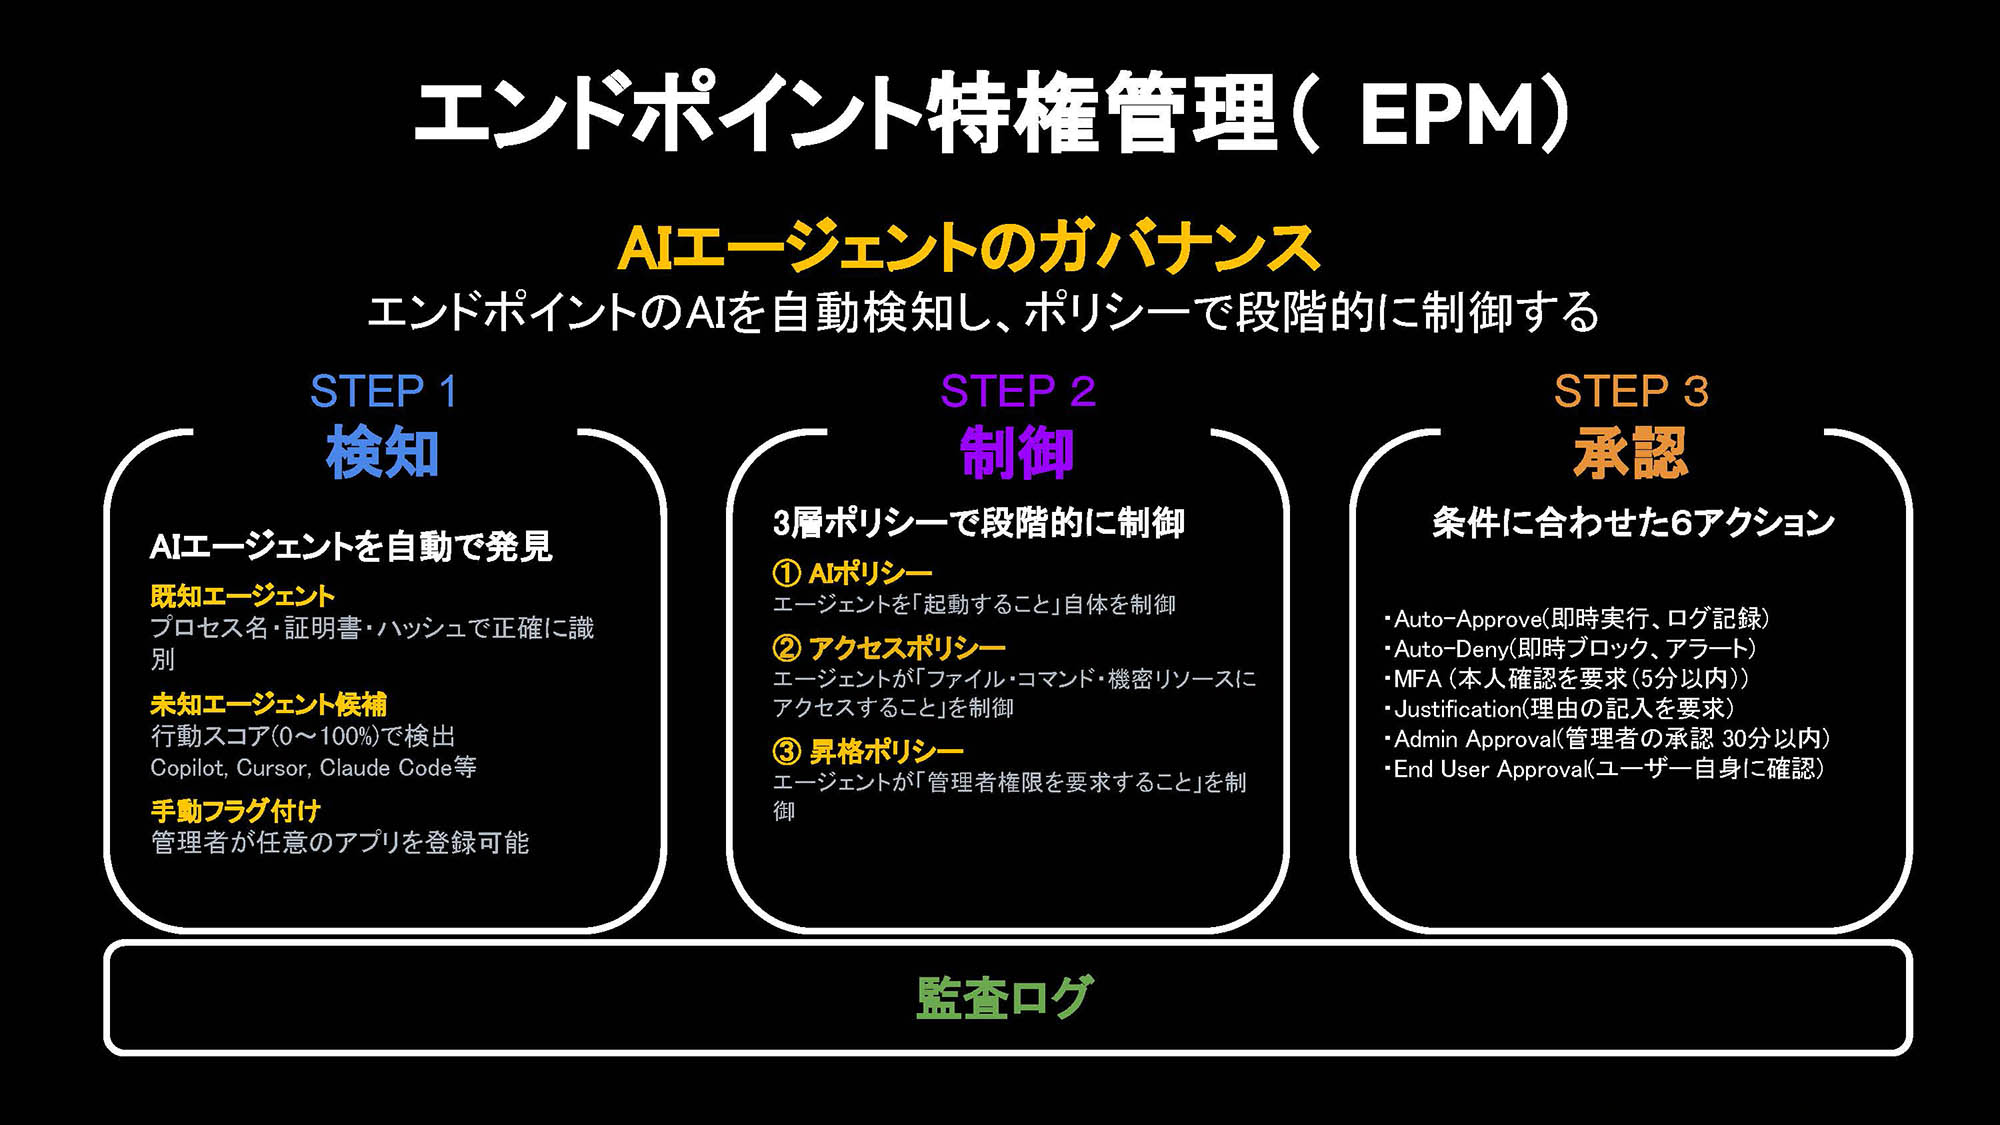 図4:エンドポイント特権管理に組み込まれた「AIエージェントガバナンス」機能
拡大画像表示
「管理対象のPCやサーバーでAIエージェントやその候補を検知・可視化し、識別・登録したエージェントについて、起動してよいか、どのファイルにアクセスしてよいかといったポリシーを細かく設定できます。アクセスを常にブロックするのか、利用時に理由の申請や多要素認証(MFA)を求めるのかなど、柔軟な制御が可能です。人間が見えないところで自律的に動くAIエージェントだからこそ、最終的なガバナンスと説明責任は人間側に求められます」(中澤氏)
人間、マシン、そしてAIエージェント。認証情報を使用する主体が多様化・複雑化する中で、企業はこれまで以上に強固で、かつ運用負荷の低い統合認証基盤を求めている。
「KeeperPAMは、直感的なインターフェースとクラウドネイティブな構成により、導入や検証にかかる学習コストが低く抑えられます。セキュリティ製品は課題を認識した際に、迅速に導入しないとインシデントにつながるケースがあります。導入後の設定や運用が負担になりがちですが、Keeperは利便性を保ちながらセキュリティを高めることができます。現在のDay 0からの開発基盤として、そして将来的にAIエージェントを本格活用する際のガバナンス基盤として、企業のインフラと重要資産をシームレスに保護し続けるプラットフォームになると確信しています」(中澤氏)
人ではないIDが大量発生する時代。野放しにされた認証情報が引き起こすセキュリティインシデントは、企業の存続を揺るがす致命傷になり得る。KeeperPAMのような包括的な認証管理ソリューションを活用し、すべてのアイデンティティに対して「保護・管理・統制」を効かせることが、AI時代のサイバーセキュリティにおける最優先課題と言えるだろう。
●お問い合わせ先
Keeper Security APAC K.K.
Keeper Security / ID管理 / AIエージェント / AIガバナンス / エンドポイントセキュリティ


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】


