

AIエージェントは自ら判断し、システムやデータにアクセスして業務を遂行する「実行者」へと進化している。利便性が高まる半面、AI技術がどこまで到達できるのかという”見えないリスク”が新たな課題に浮上している。米SailPoint日本法人 ソリューションエンジニアリング本部 本部長の松本修也氏が「インプレス AI Days 2026」(主催:インプレス、2026年9月15日・16日)に登壇し、AIエージェントを安全に活用するためのリスク対応を解説した。
提供:SailPointテクノロジーズジャパン合同会社
「AI技術が誰にひも付き、どんな権限を持ち、結果として何をなし得るのか。その『関係』が見えない状態こそが最大のリスクだ」──。米SailPoint 日本法人 ソリューションエンジニアリング本部 本部長の松本修也氏は、こう話す(写真1)。
 写真1:米SailPoint日本法人 ソリューションエンジニアリング本部 本部長の松本修也氏
従来のAI技術は、指示文(プロンプト)やタスクを与えて初めて動き出し、回答や出力を返す存在だった。対してAIエージェントは自ら判断し、システムやデータにアクセスしてタスクを遂行する新たな『実行者』になった。松本氏は「だからこそセキュリティの課題を導入と並行して考える必要がある」と強調する。
AIエージェントの普及で権限の悪用が新たなリスクに浮上
SailPoint日本法人の『アイデンティティセキュリティに関する実態調査2025-2026』によれば、ガバナンス方針を策定した企業は40%、セキュリティリスクの拡大を実感する企業は42%に上る。
なかでもIT担当役員が問題視するのが「不適切なデータ共有(58%)」や「不適切なデータアクセス(50%)」だ。AI技術そのものではなく「『何にアクセスできるか』を課題と捉えている」と松本氏は分析する。
一方、IT担当以外の役員層では、こうしたリスクへの想定が十分に追い付いていない。松本氏は「AI技術に何をさせるかという期待と、実際にどこへアクセスするのかというリスク認識の間に大きなギャップがある」と警鐘を鳴らす。
リスクはすでに現実のものになっている。Webアプリケーションのセキュリティ向上に取り組む国際団体のOWASP(Open Worldwide Application Security Project)は、AIエージェントのリスク一覧「Agentic Applications Top 10」に「アイデンティティと権限の悪用」を挙げた(図1)。AIエージェントが継承した権限を悪用し、権限昇格やなりすましにつながるリスクを指す。
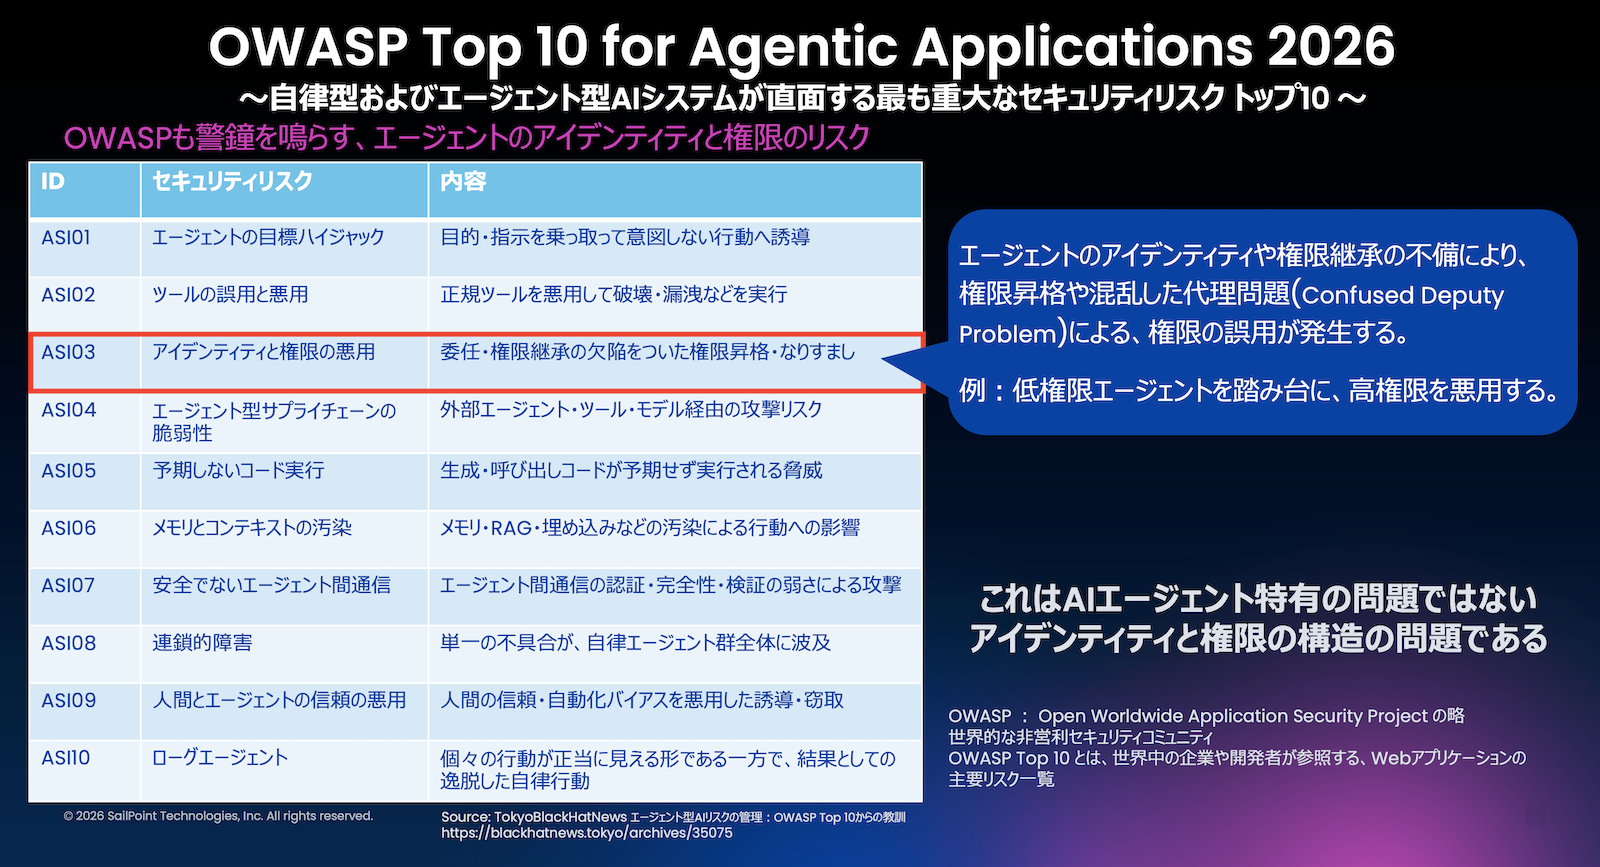 図1:AIエージェントの導入でシステムが直面する重大なセキュリティリスク
拡大画像表示
権限の悪用自体は以前から存在した。しかしAIエージェントは「人間とは比べ物にならない速度と規模で、しかも自律的に動く。そのため被害は一段と深刻になる」(松本氏)恐れがある。
日本でもIPA(情報処理推進機構)の「情報セキュリティ10大脅威2026」で「AIの利用をめぐるサイバーリスク」が3位に入った。松本氏は「AI技術は新たな攻撃対象であり、同時に攻撃ツールや情報漏洩の経路にもなり得る」と指摘する。
インシデントに共通するのは「誰が、どこまで到達するか」の問題
AIエージェントのリスクは具体的にどんな形で現れるのか。松本氏は実際に起きたインシデント事例として3つを紹介した。
事例1=応募者データの露出
米マクドナルドが採用に使うAIチャットボット「Olivia」(米Paradox.ai製)で発生。放置状態のテスト用アカウントを入口に、応募者データへ到達する経路が開いていた。
事例2=本番データベースの削除
予約管理SaaSのスタートアップ米PocketOSで発生。AIエージェントが本番環境のAPIにアクセスするためのトークンを見つけ出し、正規の権限のまま本番データベースとバックアップをわずか9秒で削除した。
事例3=自己修復するランサムウェア
自律型ランサムウェア「JadePuffer」が登場。環境を調査して攻撃経路を推論し、失敗しても短時間で自己修復した。
3つに共通するのは「誰が、どの権限で、どのシステムやデータへ到達できるのか」というアイデンティティセキュリティの課題だ。松本氏は「人と同様にAI技術に対してもアイデンティティの観点でガバナンスを効かせる必要がある」と話す。
権限の範囲で評価し、統制を棚卸しからリアルタイムへ
では、AIエージェントのリスク管理では何を統制すべきか。松本氏は「答えはAIエージェントの種類によって異なる」と説明する。汎用プラットフォーム、業務プロセス特化型、製品組み込み型、特定タスク型では自由度が異なり、必要なガバナンスも変わる(図2)。
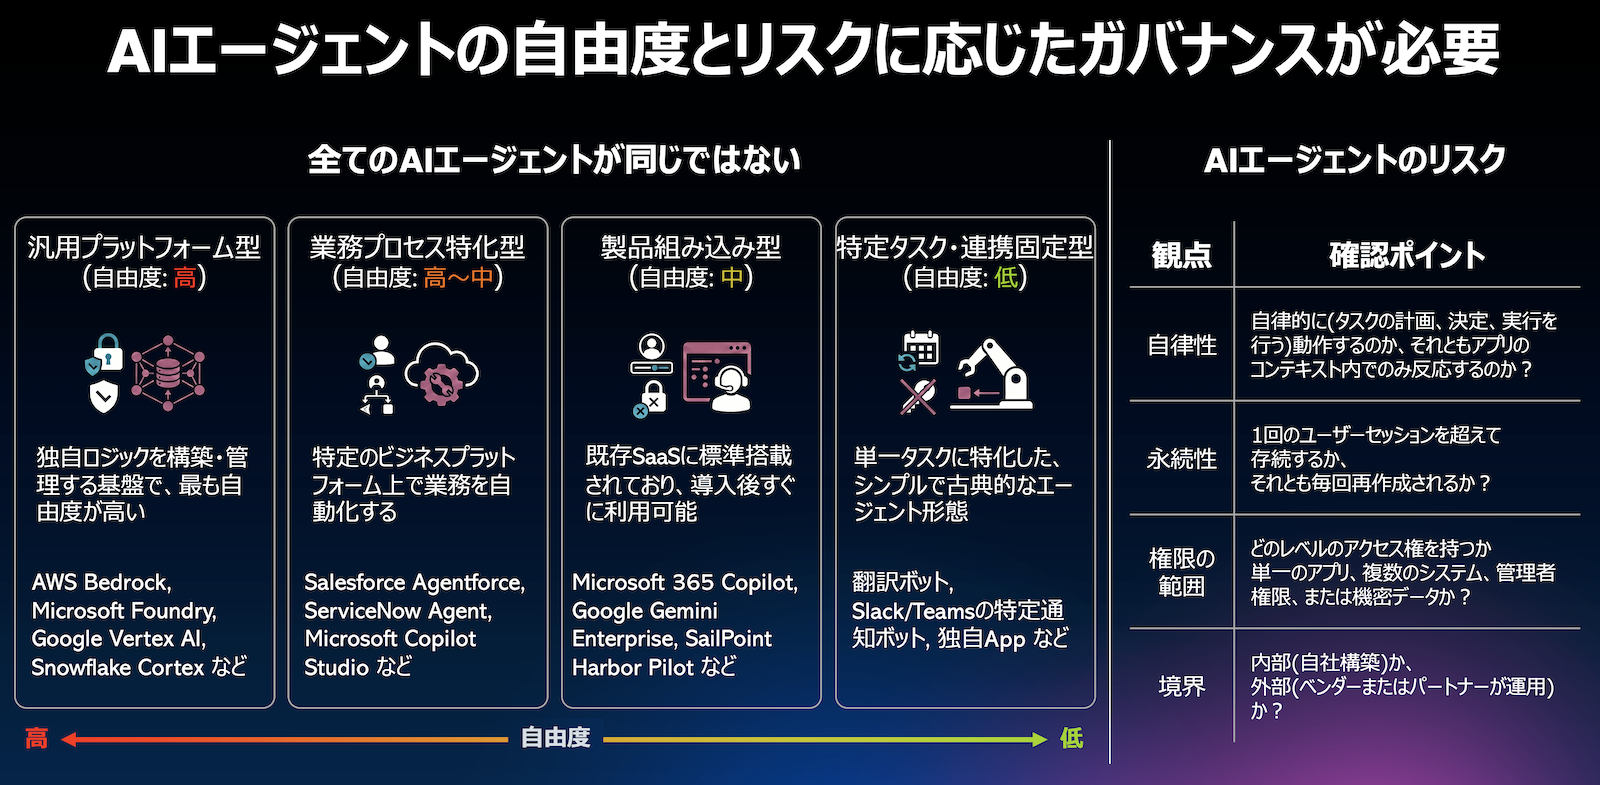 図2:エージェントの種類と権限の範囲に応じたガバナンスが必要になる
拡大画像表示
AIエージェントを見極める評価軸として松本氏は、(1)自律性、(2)永続性、(3)権限の範囲、(4)構築・運用の境界、の4つを挙げる。なかでも(3)権限の範囲では「高度なエージェントでもアクセス権限がなければ問題は起きにくい」と、松本氏が重視する「アクセスする主体」を捉える軸だ。半面「単純なエージェントでも、顧客データや管理者権限に到達できれば甚大なリスクになる」(同氏)ともみる。
アイデンティティセキュリティ自体にも変革が求められる。管理対象が従業員から「マシン、ボット、AIエージェント、クレデンシャル(認証情報)へと広がったため」(松本氏)だ。従来のアクセス管理は、定期的な棚卸しで権限を見直す静的な仕組みが中心だった。しかしAI時代は、誰がどこからアクセスし、何を扱うかというコンテキスト(文脈)が常に変化する。
松本氏は「人もマシンもAIエージェントも、システムやデータへアクセスするアイデンティティという共通の視点で捉え、それぞれの特性やリスクに応じて統制する。このアプローチが出発点になる」と話す。棚卸しを待つ管理ではAIエージェントの動きに追い付かず「今後はリスクに応じてリアルタイムに判断し、アクセスを変更・是正する仕組みが欠かせない」(同氏)
必要な権限を必要な時だけ与え、検知から遮断までをつなぐ
これを実現する要素として松本氏が挙げるのが、(1)リアルタイムガバナンス、(2)AIエージェントそのもののガバナンス、(3)汎用的・動的な特権管理、(4)脅威管理、の4点だ。
リアルタイムガバナンスは、権限を常時持たせず、必要な時にだけ付与する考え方だ。状況が変われば即座に見直し、「定期的な確認」から「常に正しい状態の維持」へと転換する。AIエージェントそのもののガバナンスでは、AIエージェントごとに責任者と利用者を明確にし、ライフサイクル全体を通じて管理する。
汎用的・動的な特権管理は、認証後も実行中のコンテキストを評価し続け、リスクが変われば権限を変更あるいは剥奪する仕組みだ。認証時の一度きりの判断で終わらせず、実行中も状況を問い続ける。
脅威管理では、アイデンティティとSOC(Security Operations Center:セキュリティ監視拠点)を組み合わせる。アクセスやふるまいからリスクの兆候を検知し、権限や到達範囲を踏まえて影響を見極めたうえで、アクセス停止や権限削減へつなげる。
エージェントの所在から実行時の振る舞いまでを一貫管理する
こうした要素の実現に向けて、SailPointはアイデンティティセキュリティソフトウェア「SailPoint Identity Security」を提供している。松本氏は「人とAIエージェントのアイデンティティを同じ基盤で扱う」と説明する。
中核機能の「SailPoint Agentic Fabric」では、以下の3つの段階に対応する。松本氏は「この段階を踏まえれば、AIエージェントを安心して活用する根拠になる」と説明する。
- 段階1=私のエージェントはどこにいるのか:企業内に存在するAIエージェントを発見し、把握する段階
- 段階2=そのエージェントは何にアクセスできるのか:権限や到達範囲を把握し、ガバナンスを統制する段階
- 段階3=そのエージェントは今何をしているのか:実行時の振る舞いを監視し、リスクがあれば対処する段階
ポイントは、AIエージェントを単独で管理しようとしないことにある。松本氏は「AI時代はアイデンティティを『点』ではなく『関係』で捉える視点が欠かせない」とする。周辺に存在するリソースとして「ユーザーや役割、エージェント、システム、データのつながりから、誰が何を通じてどこまで到達できるのかが見えてくる」(同氏)
その「関係」は、AIエージェントを起点に、クレデンシャルや実行マシン、そして所有者・利用者が強く結び付いている(図3)。さらには、バックエンドのアプリケーション、詳細なアクセス権限、最終的に保護すべきデータへと連なる。
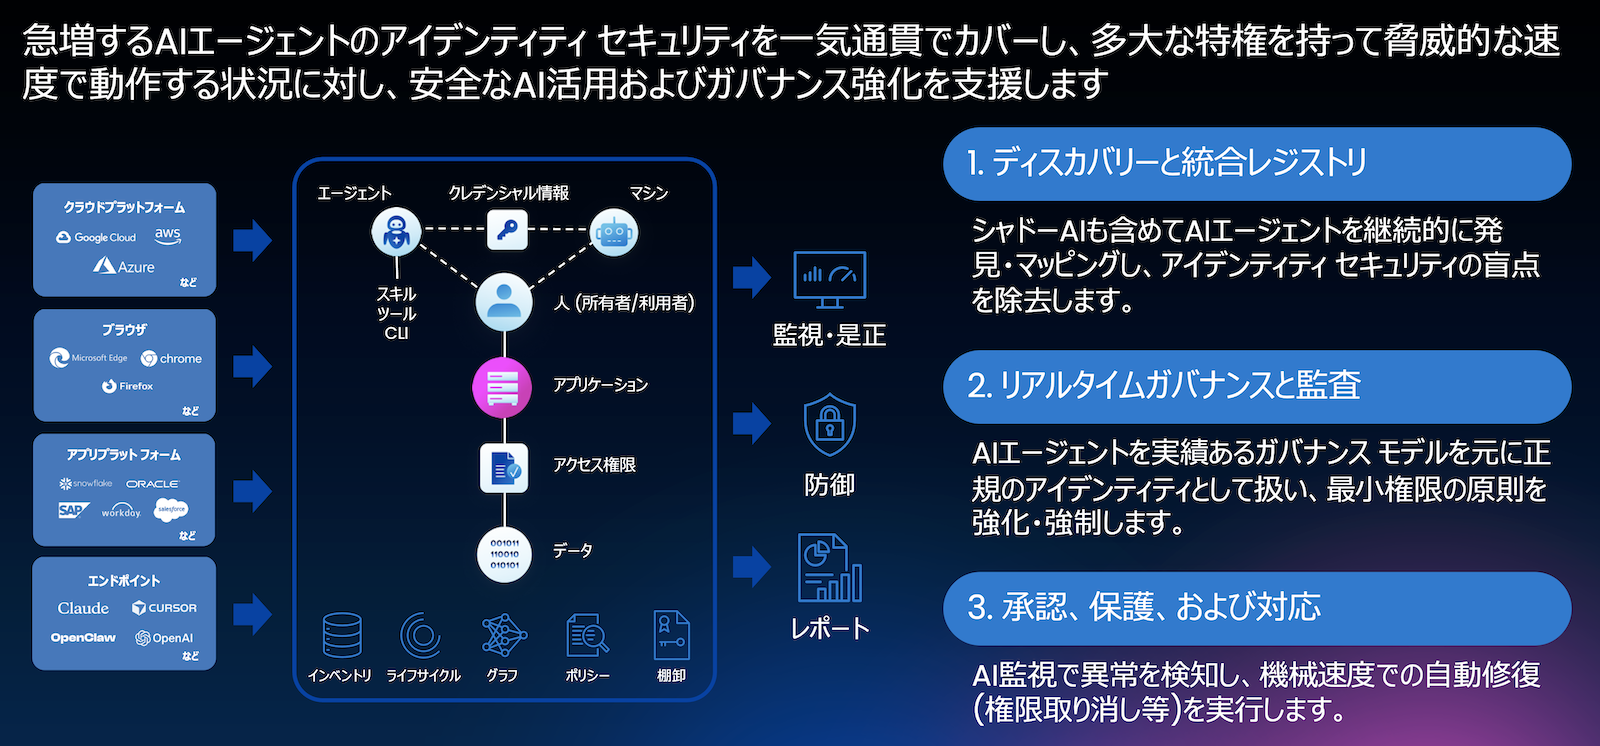 図3:AIエージェントのライフサイクルとアクセスを一気通貫で管理・保護する
拡大画像表示
AIエージェントが機械速度で大量の処理を実行する以上、リスクが発生した際の手動対応には限界がある。講演の最後に松本氏は「こうした複雑な関係を一体で可視化し、異常検知時の実行監視から権限の取り消しまでを、一気通貫でつなぐ体制づくりが必要だ」と促す。
●お問い合わせ先
SailPointテクノロジーズジャパン合同会社
- デジタル主権時代、データとモデルの持ち方は企業が主体的に定める(2026/11/13)
- 悪用までの猶予が「1分」に迫るフロンティアAI時代に開発と本番を貫く脆弱性管理が必要(2026/10/29)


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】


