
[新製品・サービス]
SOCの全アラートを自動で調査するAIエージェント「Trellix Wise for Private Cloud」
2026年11月11日(水)日川 佳三(IT Leaders編集部)

米Trellix日本法人のMusarubra Japanは2026年11月11日、SOC(セキュリティ運用センター)のアラート調査を自動化するAIエージェント製品「Trellix Wise for Private Cloud」を発表した。LLMを含むすべての処理をGPUサーバー内で動かし、データを外部に送らない。料金はトークンの使用量に依らない定額で提供する。
米Trellixの「Trellix Wise for Private Cloud」は、ログを集約・分析してアラートを出すSIEM(セキュリティ情報/イベント管理)製品が出したアラートを自動で調査するAIエージェント製品である。SOC(セキュリティ運用センター)の仕事を代行する。
SOCでは一般に、3段階の作業がある。レベル1は、SIEMが出したアラートを確認する。レベル2は、アラートを解析して対策を決める。レベル3はハンティングで、検知をすり抜けた攻撃がないかを探す。今回、これらを担う3種類のエージェント(調査、対応、ハンティング)を用意した(図1)。GPU搭載サーバーで動く仮想アプライアンスの形で提供する。
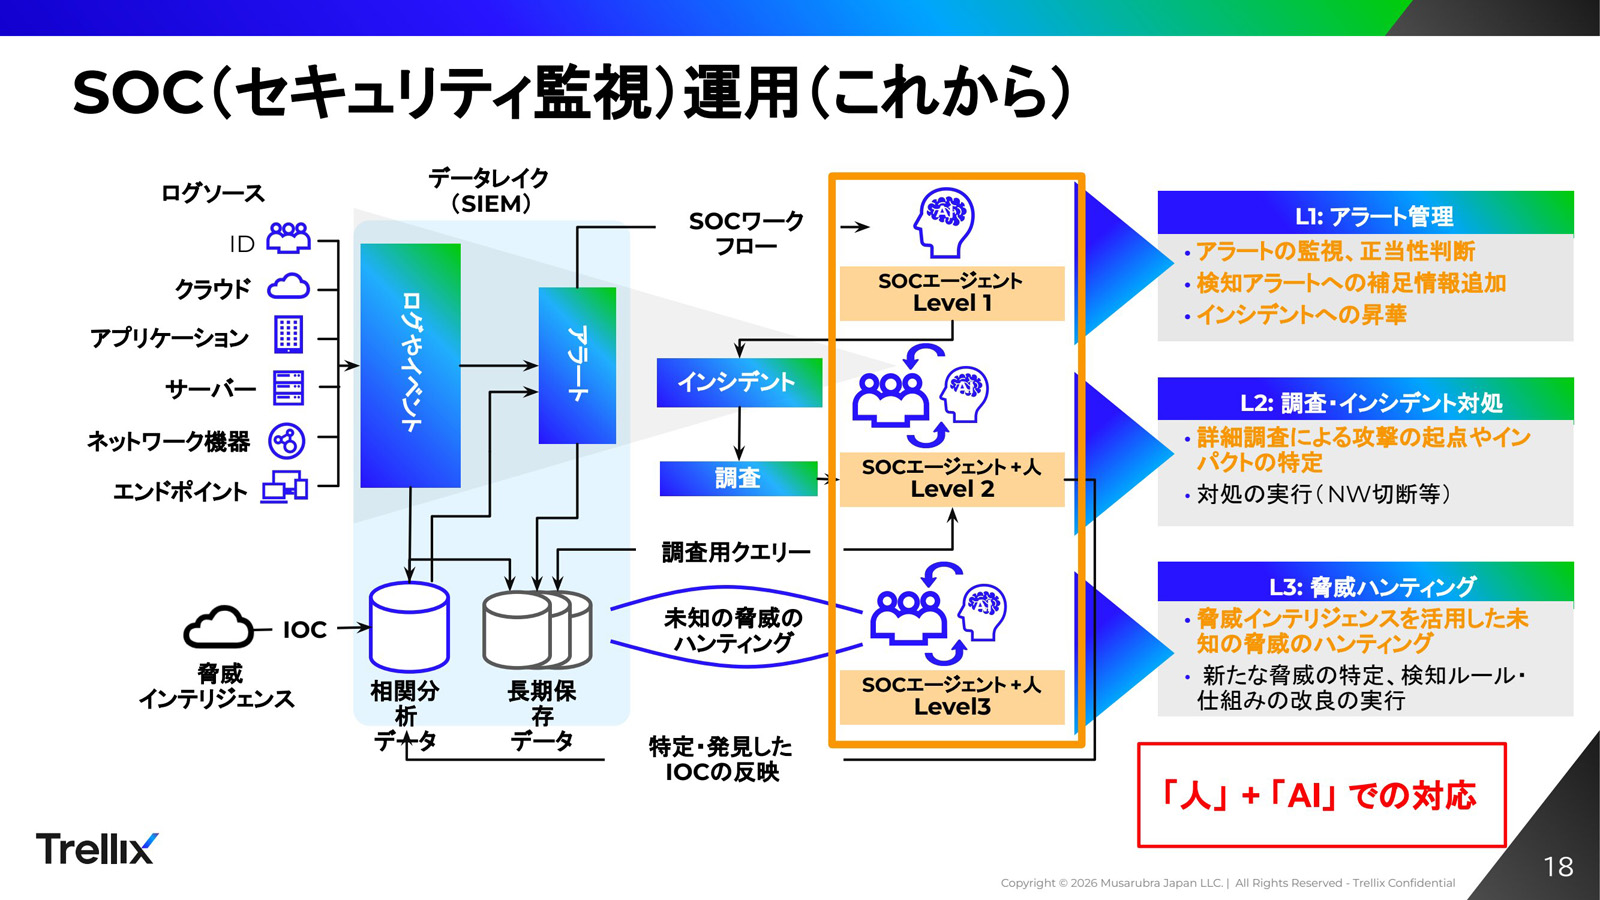 図1:SOC運用の役割分担。レベル1はSOCエージェント、レベル2と3はSOCエージェントと人が担う(出典:米Trellix日本法人のMusarubra Japan)
拡大画像表示
米TrellixでCTO(最高技術責任者)を務めるJoe Chen氏(写真1)は、SOCの現場ではアラートが急増していると指摘する。複数のセキュリティツールが大量のアラートを出しているほか、人がアラートを調べるには時間がかかる。このため、重要なアラートしか調べられない。同氏は、Trellix Wise for Private Cloudがこの問題を解決すると説明する。
 写真1:米TrellixでCTO(最高技術責任者)を務めるJoe Chen氏
拡大画像表示
Trellix Wise for Private Cloudの調査エージェントは、SIEMが出したアラートをAPI経由で取得し、関連するログを調べる(図2)。例えば、マルウェアの検知なら、同じハッシュ値のファイルが他の端末にもないか、感染した端末がどのIPアドレスや端末と通信しているかを調べる。
 図2:Trellix Wise for Private Cloudの動作概要。既存のSIEMからアラートを取り込んで既存のログソースを調べる。製品へのログやイベントの送信は不要(出典:米Trellix日本法人のMusarubra Japan)
拡大画像表示
調査エージェントがアラートを起点とした事後対応なのに対して、ハンティングエージェントはアラートが出る前に、脅威インテリジェンスが示す攻撃の兆候が組織内にないかをログから探す。調査とハンティングは同時並行的に利用できる。
対応エージェントは、調査エージェントの調査結果をもとに、端末の隔離やIPアドレスのブロックといった対策を提示する。対策の自動実行も可能で、端末の隔離など影響の大きい操作にはエンジニアの承認を挟める。なお、調査結果、対応案、ハンティングの結果は、Trellix Wise for Private Cloudの管理画面に表示する。
Trellix Wise for Private Cloudは、ローカルLLMを搭載しており、顧客が管理するハードウェア上で動かす。外部にデータを送らずに運用可能で、インターネットから切り離したエアギャップ環境でも動かせる。脅威インテリジェンスはインターネット経由で定期的に配布するが、オフラインポータル経由でも更新できる。
仮想アプライアンスは、処理能力が異なる3モデルを用意した(図3)。最小構成は、「WISE-VM3000」で、CPU 24コア、メモリー128GB、NVIDIA H200 1基、ディスク2TBである。サーバー仮想化ミドルウェアは、VMware ESXi、KVM、Hyper-V、Harvester。クラウド環境(AWS、Google Cloud、Azure)にも導入できる。推奨処理量は、WISE-VM3000で、1時間に75件、1日に1800件である。この1日1800件は、1件の調査に20分かかるエンジニアが24時間稼働した場合の25人分に当たる。
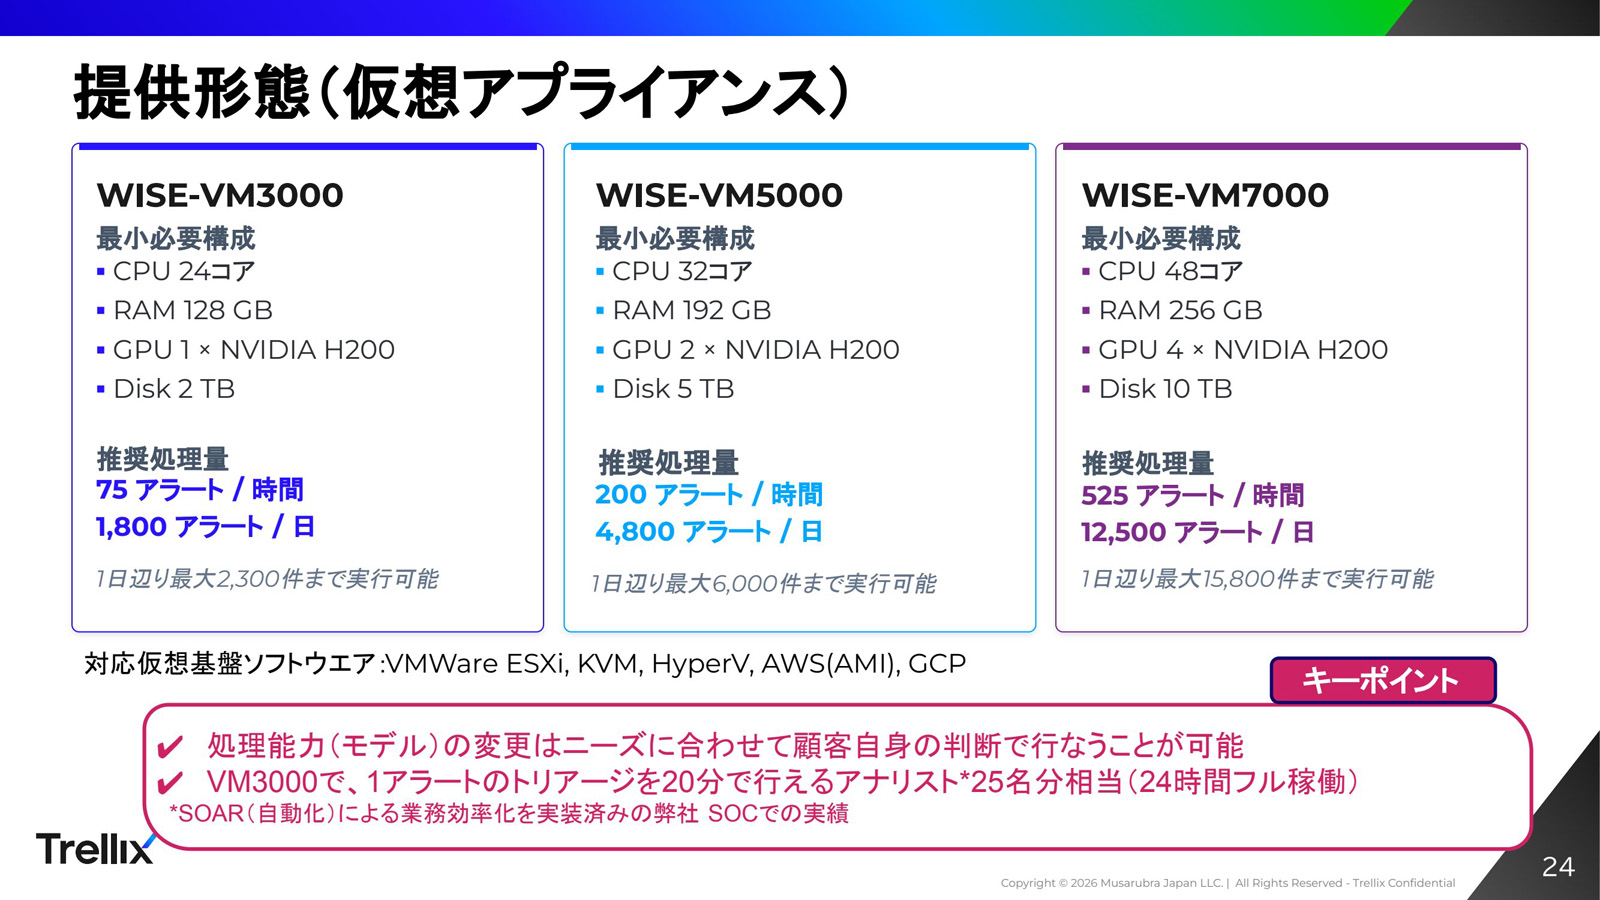 図3:仮想アプライアンス3モデルの最小ハードウェア構成と推奨処理量(出典:米Trellix日本法人のMusarubra Japan)
拡大画像表示
料金は定額のサブスクリプション制で、ハードウェア単位で設定する。Musarubra Japanでマネージングディレクター兼ソリューションズエンジニアリング本部長を務める櫻井秀光氏(写真2)は、「国内のユーザーの多くはトークンの使用量に上限を設けており、インシデントでアラートが急増すると、上限に達して調査に使えなくなるか、請求が膨らむ恐れがある」と指摘する。これに対してTrellix Wise for Private Cloudは、ローカルのLLMで動かすため、利用量に関わらず料金が変わらない。
 写真2:米Trellix日本法人のMusarubra Japanでマネージングディレクター兼ソリューションズエンジニアリング本部長を務める櫻井秀光氏
拡大画像表示


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】


