
[市場動向]
NECと日本IBM、量子鍵配送と耐量子計算機暗号を併用するTLS通信を実証
2026年11月18日(水)日川 佳三(IT Leaders編集部)

NECと日本IBMは2026年11月17日、量子鍵配送(QKD)と耐量子計算機暗号(PQC)を組み合わせたハイブリッド型の量子安全通信技術を実証したと発表した。TLSの鍵確立に、QKDとPQCの両方で得た秘密情報を使う。既存システムを大幅に改修することなく、TLSクライアントとTLSサーバーの前段にそれぞれプロキシを置く構成で導入できることを確認した。
NECと日本IBMは、量子鍵配送(QKD)と耐量子計算機暗号(PQC)を組み合わせたハイブリッド型の量子安全通信技術を実証した(図1)。TLSの鍵確立に、QKDとPQCの両方で得た秘密情報を使う。既存システムを大幅に改修することなく、TLSクライアントとTLSサーバーの前段にそれぞれプロキシを置く構成で導入できることを確認した。
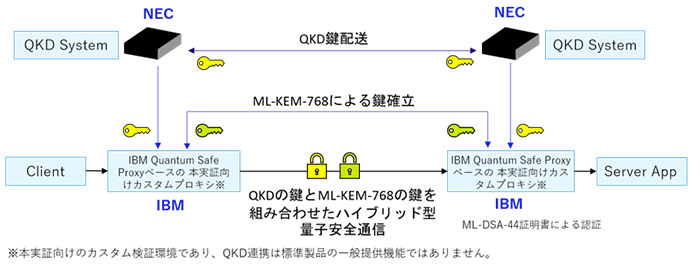 図1:NECと日本IBMが実証した、量子鍵配送(QKD)と耐量子計算機暗号(PQC)を組み合わせたハイブリッド型の量子安全通信技術のシステム構成(出典:NEC、日本IBM)
拡大画像表示
背景には、量子コンピュータの能力が上がると、現在のTLSが鍵交換や認証に使っている既存の公開鍵暗号(RSAや楕円曲線暗号)を、現実的な時間で解読できるようになる事情がある。暗号化した通信データを今のうちに蓄積しておいて将来解読するHNDL攻撃もあり得るため、長期にわたって機密性を保つ必要がある通信は今から対策が必要である。
量子コンピュータへの対策には、大きく2つの技術がある。PQCは量子コンピュータでも効率よく解く方法が見つかっていない暗号アルゴリズムであり、ソフトウェアで実装できるため既存システムに組み込みやすい。一方、QKDは量子力学の性質を使って通信相手と暗号鍵を共有する技術であり、光ファイバや専用の装置が必要になる。
実証は、2026年7月から9月にかけて実施した。NECのQKD装置と、IBMの「IBM Quantum Safe Proxy(旧称IBM Quantum Safe Remediator)」(関連記事:日本IBM、耐量子暗号への移行を支援するSIサービス「IBM Quantum Safe」)を今回の実証向けにカスタマイズしたTLSプロキシを接続して検証した。QKD装置とTLSプロキシの間は、ETSI GS QKD 014に準拠したREST形式の鍵配送APIで接続した。
TLSの鍵確立では、QKDで共有した鍵情報と、PQCの鍵共有アルゴリズムであるML-KEM-768で共有した鍵情報をTLSプロキシ上で組み合わせ、鍵導出関数のHKDF-SHA256にかけて最終的な鍵情報を導出した。QKDとPQCのいずれかを攻撃者が破っても、もう一方を破っていなければ、導出した秘密情報を割り出せない仕組みである。
今後は、金融機関の基幹・取引システムや、銀行とデータセンターの間の通信など、長期的な機密性が求められる領域での活用を想定し、両社で実用化に向けた検討を進める。


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】


