

日立製作所は2026年11月17日、AIエージェントに任せた取引や業務が本人の承認に基づく委任であることを証明する委任証明技術「Proof of Human Delegation(PoHD)」のプロトタイプを開発したと発表した。署名用の秘密鍵は、署名のたびに生体情報から生成する。委任状の署名を検証すれば、本人が委任したことを確認できる。
日立製作所が開発した「Proof of Human Delegation(PoHD)」は、AIエージェントに任せた取引や業務が、本人の承認に基づく委任であることを証明する、委任証明技術である(図1)。署名用の秘密鍵は、署名のたびに生体情報から生成する。委任状の署名を検証すれば、本人が委任したことを確認できる。
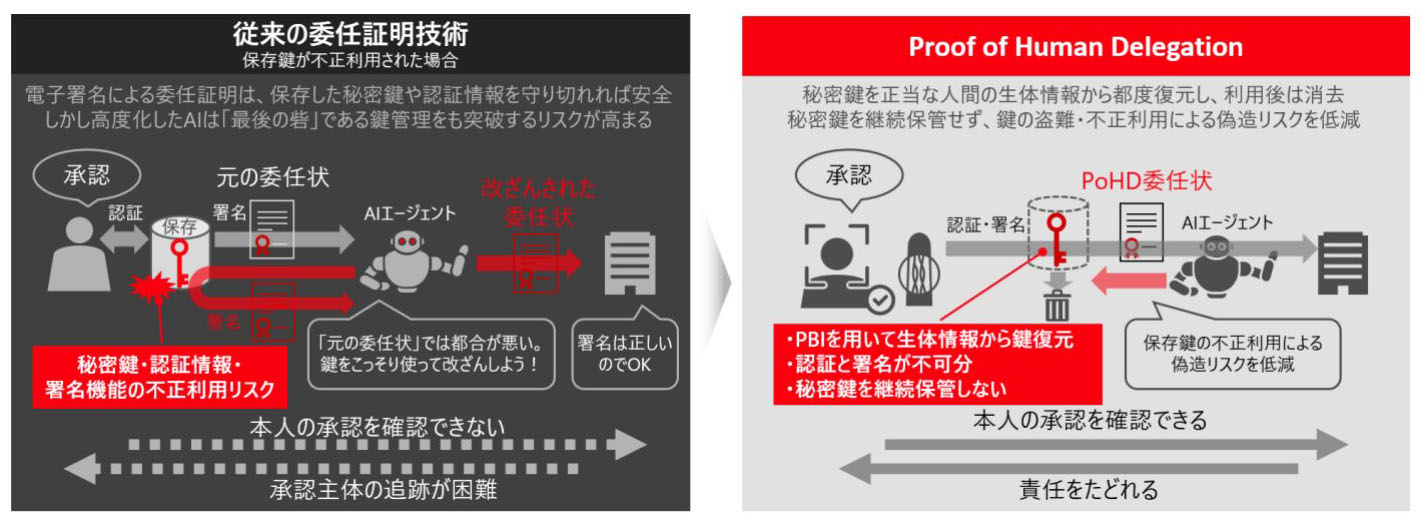 図1:従来の委任証明技術とProof of Human Delegation(PoHD)の違い(出典:日立製作所)
拡大画像表示
現在、AIエージェントに取引や決済を任せる場合、取引金額や支払先などの情報を含む委任状に電子署名を付けて改竄を検知することの検討が進んでいる。署名に必要な秘密鍵を安全に保管し、承認時に本人認証したうえで署名を付与することで、本人が承認した委任であることを証明できるからである。
しかし、本人の意図から外れて動くAIエージェントや、サイバー攻撃を仕掛ける攻撃者が、秘密鍵や認証情報、署名機能を不正に使うと、本人が承認していない委任状にも有効な署名が付いてしまう。この場合、AIエージェントの行為が本人の委任通りなのか、委任を外れた行為なのかを判別するのは難しい。
日立製作所は今回、本人認証と署名を不可分にする仕組みとして、PoHDを開発した。すでに実用化している同社独自の公開型生体認証基盤「Public Biometric Infrastructure(PBI)」を使い、本人の生体情報から電子署名を生成する(関連記事:日立、手ぶらで決済できる「生体認証統合基盤サービス」、生体情報からPKIの秘密鍵を都度生成)。
PBIは、生体認証と公開鍵暗号基盤(PKI)を組み合わせた技術である。初回の登録時に生体情報から公開鍵と秘密鍵を作り、公開鍵をクラウド上に保管し、秘密鍵は破棄する。認証や決済のたび、生体情報から秘密鍵を作り、対になる公開鍵と照合する。秘密鍵は本人の生体情報以外では作れず、使ってすぐに破棄するため、鍵の盗難や不正利用によるなりすましリスクが低い。
PoHDでは、公開鍵で委任状の署名を検証することで、改竄されていないか、誰が何をどこまで委任したかを確認できる。取引相手の事業者は、AIエージェントの要求を委任状と照らし、受理するかどうかを判断できる。今回開発したプロトタイプでは、調達業務への適用を想定し、PBIの公開鍵の生成と登録、本人認証をともなう委任状への電子署名、署名済み委任状の検証までの一連の処理を実現した。
日立製作所は今後、金融取引や決済をはじめ、産業、モビリティ、エネルギーなど、高い信頼性を求める分野への適用を目指し、技術評価を進める。署名・検証APIや委任状の仕様、既存の本人確認や権限管理の仕組みとの接続要件を具体化し、実運用を見据えた検討を進める。


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】


