

東陽テクニカは2026年11月18日、ソースコードの脆弱性を検出するツール「DryRun Security」の販売を開始した。ソフトウェア開発時にソースコードを解析し、認証・認可の不備やビジネスロジック上の欠陥など、従来の静的解析では見つけにくい脆弱性を検出する。開発会社は、米DryRun Security。価格は、個別見積もり。
東陽テクニカが販売する「DryRun Security」(米DryRun Securityが開発)は、ソースコードの脆弱性を検出するツールである(画面1)。ソフトウェア開発時にソースコードを解析し、認証・認可の不備やビジネスロジック上の欠陥など、従来の静的解析(SAST)では見つけにくい脆弱性を検出する。
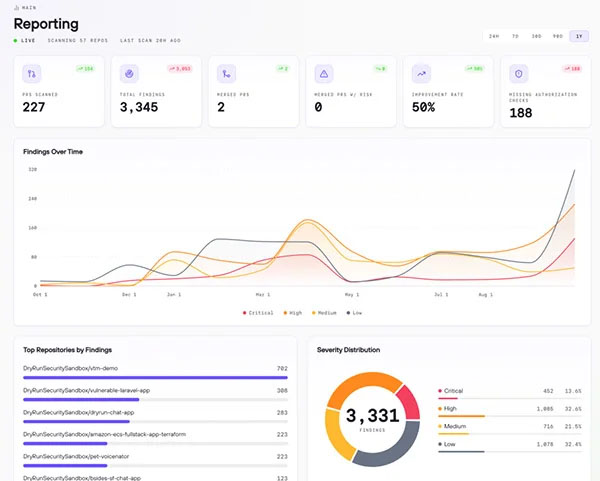 画面1:DryRun Securityで解析結果を表示している画面(出典:東陽テクニカ)
解析方法は2通りある。(1)PRスキャンは、GitHubのプルリクエスト(PR)やGitLabのマージリクエスト(MR)を作成・更新するたびに、変更箇所を自動で解析する。結果はPR/MRに要約とインラインコメントで投稿する。(2)DeepScanは、リポジトリ全体を解析し、既存コードに潜むリスクを洗い出す。導入時の現状把握、大規模改修、リリース前の確認などに使う。
DryRun Securityが必要になる背景には、従来の静的解析はビジネスロジックの欠陥を検出しにくいという事情がある。構文やデータフローを追跡してSQLインジェクションやXSSを検出することはできるが、認可チェックの欠落や業務ルールの迂回などの欠陥を判定することは難しい。
例えば、ログイン済みの利用者が注文番号を書き換えるだけで他人の注文情報を取得できるAPIがある。このAPIの問題は、注文の所有者かどうかを確認する処理が抜けていることである。何を確認すべきかは、APIの目的などアプリケーション固有の文脈で決まる。DryRun Securityは、こうした文脈をAIで推論する。
AIにすべてを判断させるわけではない。リポジトリ構造、アプリケーションの境界、フレームワークの構成など、客観的に把握できる情報は、ルールに基づく決定論的な解析で調べる。一方、認可チェックが十分か、状態遷移が正しいか、業務ルールを迂回できないかなど、意味の理解が必要な判断にAIの推論を使う。
検出対象は、認可の不備による不正アクセス(IDOR/BOLA)、決済・承認手順の迂回、状態遷移の不整合、利用回数や上限のチェック漏れなどである。加えて、SQLインジェクション、XSS、SSRF、シークレットの混入といった従来型の脆弱性も検出する。
AIコーディングツールとはMCPで連携する。検出結果や解析情報は、Visual Studio Code、Cursor、Windsurf、Codex、Claude Codeなどから参照できる。
解析できるリポジトリは、GitHub、GitLab、GitHub Enterprise Serverである。言語に制約はない。このうえで、JavaScript/TypeScript、Python、Java、Go、Ruby、PHP、C#、Kotlin、Swift、Rustについては、言語固有のセキュリティルールやアンチパターンを加えている。
東陽テクニカ / DryRun Security / 脆弱性


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】


