

SCSKセキュリティは2026年10月28日、マネージドセキュリティサービス「AI SOCサービス」を発表した。これまで人手に依存していたアラートの一次分析(トリアージ)をAIで自動化する。ユーザーが導入済みのセキュリティ分析基盤(SIEMやEDR/XDRなど)をそのまま使いつつ、これらが検知したアラートを、24時間365日体制で監視・分析し、対処する。米IntezerのSOCツールを利用する。
SCSKセキュリティの「AI SOCサービス」は、アラートの一次分析(トリアージ)をAIで自動化するマネージドセキュリティサービスである(図1)。ユーザーが導入済みのセキュリティ分析基盤(SIEMやEDR/XDRなど)をそのまま使いつつ、これらが検知したアラートを、24時間365日体制で監視・分析し、対処する。米IntezerのSOCツールを利用する。
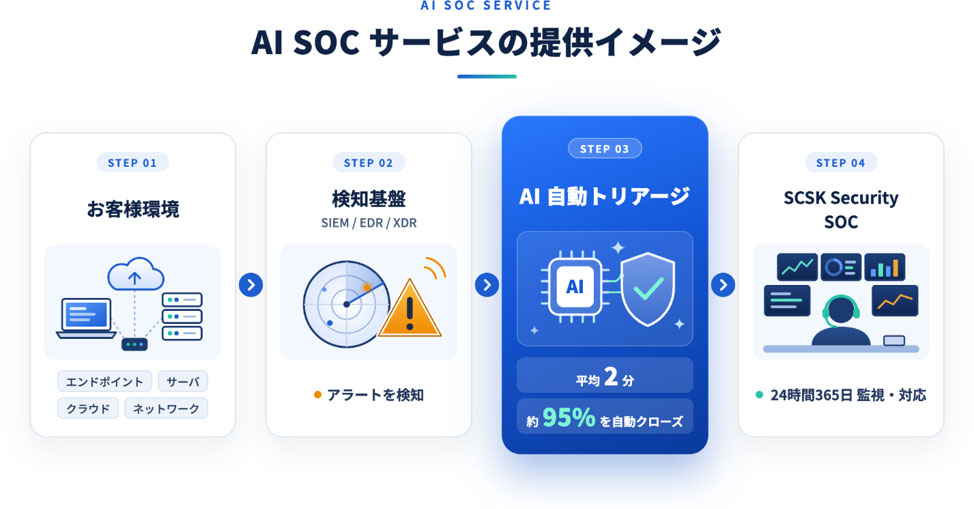 図1:「AI SOCサービス」の提供イメージ(出典:SCSKセキュリティ)
拡大画像表示
エンドポイント、サーバー、ネットワーク、クラウド環境などで検知したアラートを、AIが自動でトリアージする。脅威の正体や影響範囲を判定し、対処不要なものを自動でクローズする。エスカレーションが必要な事象はSCSKセキュリティの分析者が精査する。
特徴の1つは、既存のセキュリティ監視基盤が重要度を低く判定したアラートを含めて、すべてのアラートを24時間365日体制で分析すること。これにより、優先度が低いアラートに潜む侵入初期の兆候を取りこぼすリスクを減らす。AIを使うことで、これまで1件あたり平均1~2時間を要していた一次分析を、平均2分で実施する。
大規模言語モデル(LLM)による確率的な推論ではなく、マルウェアのコード照合技術や、稼働中のメモリーまで採取して解析するフォレンジック技術により、脅威の正体を根拠とともに判定する。一致したコードやメモリー上の挙動といった証跡が分析結果に付随するため、インシデント報告や監査対応にもそのまま活用できる。
同社が自社環境(アラートの数は1週間あたり約3万件)で実施した検証では、一次分析が平均2分で終わり、アラートの約95%を自動でクローズした。
SCSKセキュリティ / SOC / Intezer


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】


