

KDDIは2026年10月28日、効率的なセキュリティ対策を支援する「AI脆弱性管理ソリューション」の提供を始めた。攻撃の入口となり得るネットワークからシステムまで、IT資産のリスクを横断的に把握し、悪用の可能性や業務への影響度などのリスクに応じた優先順位付けから、設定変更やシステム改修などの対処までをKDDIグループが一気通貫で担う。
KDDIの「AI脆弱性管理ソリューション」は、効率的なセキュリティ対策を支援するサービスである。攻撃の入口となり得るネットワークからシステムまで、IT資産のリスクを横断的に把握し、悪用の可能性や業務への影響度などのリスクに応じた優先順位付けから、設定変更やシステム改修などの対処までをKDDIグループが一気通貫で担う。
サービスは、CTEM(継続的な脅威エクスポージャ管理)の考え方に基づく。攻撃対象領域の把握から脆弱性の評価、対策の優先順位付け、継続的な改善までを包括的に管理する考え方である。CTEMの需要が高まる背景には、多くの企業において、IT資産の把握漏れや対応優先順位の判断、海外拠点や関連会社を含めた継続的な管理に課題を抱えている事情がある。
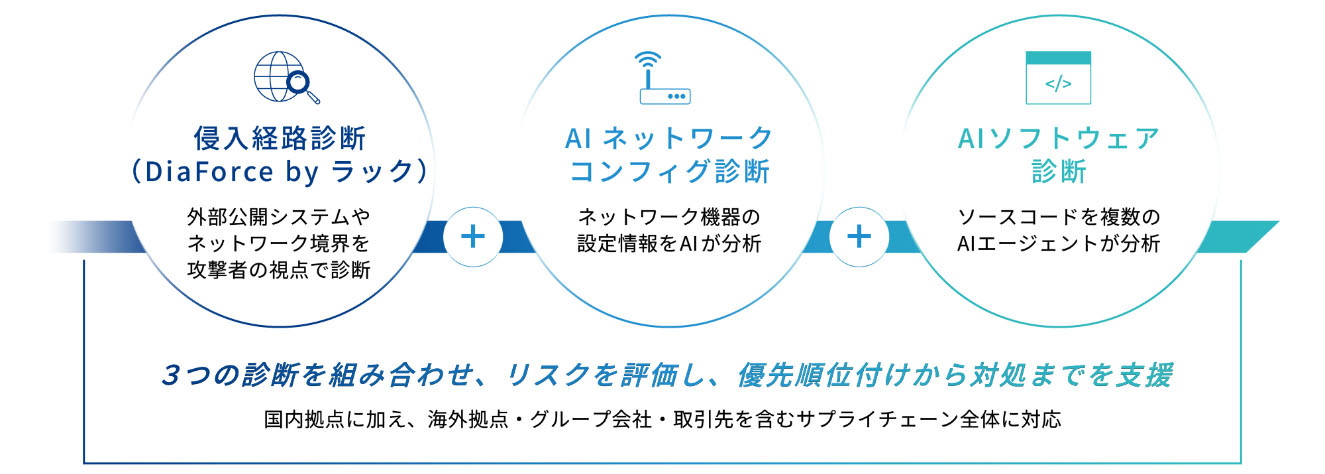 図1:「AI脆弱性管理ソリューション」の概要(出典:KDDI、KDDI総合研究所、ラック)
拡大画像表示
提供するサービスは、(1)「侵入経路診断」(ラックが提供)、(2)「AIネットワークコンフィグ診断」(KDDIが提供)、(3)「AIソフトウェア診断」(KDDIが提供)の3つの診断を組み合わせている(図1)。これにより、単一の診断では特定が困難な侵入経路を可視化し、優先的に対処すべき課題を提示する。
(1)侵入経路診断は、海外拠点や子会社などを含めたIT環境を対象に、インターネットに公開しているシステムを攻撃者の視点で診断する。外部からアクセス可能なIT資産やポートの公開情報を確認し、外部からの攻撃の入口となり得る箇所を可視化する。
(2)AIネットワークコンフィグ診断は、KDDIの知見を反映したAIが、ファイアウォールなどのネットワーク設定(コンフィグ)を解析し、過剰な通信許可や多要素認証(MFA)未設定などの設定不備を自動で抽出する。ネットワーク機器やOSの脆弱性なども確認する。AIの解析結果をエンジニアが評価し、診断レポートとともに改善策を提案する。
(3)AIソフトウェア診断は、フロンティアAIを活用した複数のAIエージェントが、ソフトウェアのソースコードを分析し、コード上の不備や潜在的な脆弱性を検出する。米サイバーセキュリティ・社会基盤安全保障庁(CISA)の脆弱性対応指針「BOD 26-04」などを活用し、悪用リスクの高い脆弱性を優先的に抽出する。これまで人手で時間をかけて実施していたトリアージ(優先順位付け)を自動化する。
同サービスは、国内外に展開する企業グループや取引先企業も対象とする。本社、海外拠点、子会社、取引先企業に対して、同一水準のセキュリティ管理を提供するとしている。


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】


