

富士通は2026年9月25日、潜在的なサイバーリスクの早期発見と対策の立案までを一貫して支援するセキュリティサービスの提供を始めた。ダークウェブ監視、アタックサーフェス管理、脅威ハンティングの3つで構成する。ダークウェブ上の脅威情報やアタックサーフェス管理機能はKELAとの協業によって提供する。
富士通は、潜在的なサイバーリスクの早期発見と対策の立案までを一貫して支援するセキュリティサービスの提供を始めた(図1)。(1)ダークウェブ監視、(2)アタックサーフェス管理、(3)脅威ハンティングの3つで構成する。ダークウェブ上の脅威情報とアタックサーフェス管理機能は、KELAとの協業によって提供する。
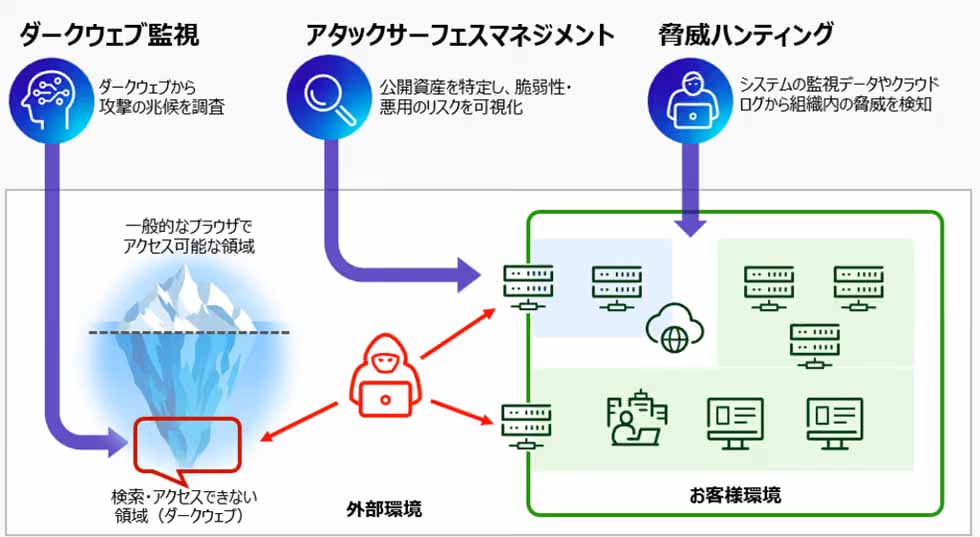 図1:富士通が提供する、潜在的なサイバーリスクの早期発見と対策の立案までを一貫して支援するセキュリティサービスの概要(出典:富士通)
拡大画像表示
(1)ダークウェブ監視では、アンダーグラウンドフォーラムや攻撃者コミュニティなどのダークウェブから収集した脅威情報を活用し、ユーザーに関する認証情報などの漏洩状況や攻撃の兆候を調査・監視・分析する。このうえでユーザーへの影響を評価し、必要な対策を立案する。
(2)アタックサーフェス管理では、インターネット上に公開しているユーザーの資産を継続的に把握し、脅威インテリジェンスやセキュリティの知見をもとに脆弱性や悪用リスクを可視化する。このうえで、優先的に対処すべきリスクを特定し、対策を立案する。
(3)脅威ハンティングでは、実際に攻撃を試みるRed Teamテストで培った攻撃手法の知見と対処経験を活用し、ユーザーのシステム監視データやクラウド監査ログを分析する。既存の監視システムではインシデントとしてアラートが上がらずに認知が困難な脅威を調査する。発見した脅威への初動対処を支援するだけでなく、ログ収集・保存体制も評価・検証する。
背景には、多くの企業にとってサイバー攻撃への継続的な対策は難しいという事情がある。サイバー攻撃の予兆を捉えるためには、ダークウェブ上に存在する脅威情報を継続的に収集・分析して自社への影響を評価するとともに、インターネット上に公開しているシステムを継続的に把握する必要がある。また、自社環境への侵害の有無を確認したうえで適切な対策を講じる必要がある。
富士通 / 脅威インテリジェンス / アタックサーフェス管理 / 脅威ハンティング / KELA


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】
-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

AIの真価は「今この瞬間」の感知にある。「Data Streaming Platform」で実現する「AI Ready Data」を解説
-

-

-

VDIの導入コストを抑制! コストコンシャスなエンタープライズクラスの仮想デスクトップ「Parallels RAS」とは
-

AI時代の“基幹インフラ”へ──NEC・NOT A HOTEL・DeNAが語るZoomを核にしたコミュニケーション変革とAI活用法
-

加速するZoomの進化、エージェント型AIでコミュニケーションの全領域を変革─「Zoom主催リアルイベント Zoomtopia On the Road Japan」レポート
-

14年ぶりに到来したチャンスをどう活かす?企業価値向上とセキュリティ強化・運用効率化をもたらす自社だけの“ドメイン”とは
-

-

