

富士通は2026年10月30日、サイバー攻撃の発生時に原因や被害範囲を把握して初動対処を支援するサービスを開始した。不審なファイルや調査対象端末のデータをアップロードすると、フロンティアAIを使って脅威を調査・分析し、エンジニアによる検証を経て調査報告書を提供する。
富士通は、サイバー攻撃発生時の初動対処を支援するサービスを始めた(図1)。不審なファイルや調査対象端末のデータをアップロードすると、フロンティアAIを使って脅威を調査・分析し、エンジニアによる検証を経て調査報告書を提供する。
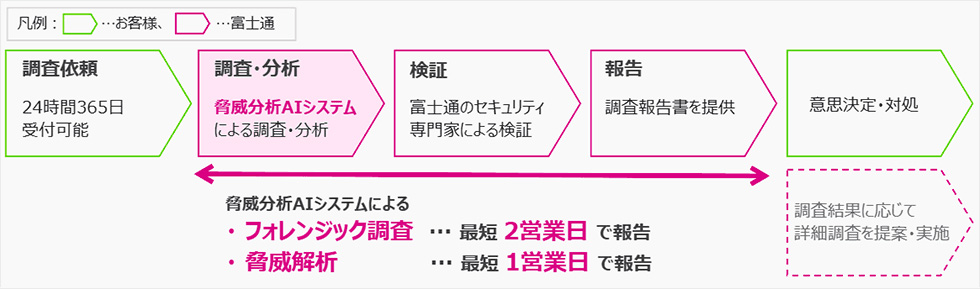 図1:フロンティアAIを使った脅威分析から富士通のエンジニアによる検証、調査報告書の提出までの流れ(出典:富士通)
拡大画像表示
まず、フロンティアAIを使って脅威を分析する。端末などのデータから侵入の痕跡や被害状況を調査するフォレンジック調査機能と、マルウェアや不審なURLなどを解析する脅威解析機能を、24時間365日利用できる。
ユーザーは、不審なファイルや調査対象端末のデータを、専用ポータルにアップロードして使う。同システムは、侵入の痕跡や不審な挙動などを調査・分析する。
続いて、富士通のエンジニアが同システムの調査結果を検証し、必要に応じて補完する。脅威解析は調査依頼から最短1営業日、フォレンジック調査は最短2営業日で調査報告書を提供する。
脅威分析の結果、影響が広範囲に及ぶなどエンジニアによる詳細な調査や緊急対応が必要と判断した場合は、富士通のインシデント対応チームが状況を確認し、トリアージやログ調査などを実施する。被害の拡大防止や復旧に向けた対応策も提案・実施する。
エンジニアによる支援は一定時間まで基本料金に含まれ、必要に応じて支援時間を追加できる。
関連記事


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】


