

ジョーシスは2026年10月9日、「Josys 認証情報漏洩モニタリング」の提供を開始した。ダークウェブなどに流出した企業の認証情報(ID/パスワード、セッションCookieなど)をリアルタイムで検知し、影響範囲と必要な対応を通知するサービスである。価格(税別)は、IDあたり500円(300 ID以上の場合)。
ジョーシスの「Josys 認証情報漏洩モニタリング」は、ダークウェブ監視などを通じて、企業から漏洩した認証情報や、マルウェアに感染した端末を検知できるサービスである(画面1)。導入は最短15分で完了し、当日中に、過去にさかのぼった漏洩の確認と、新たな漏洩のリアルタイム検知を始められる。
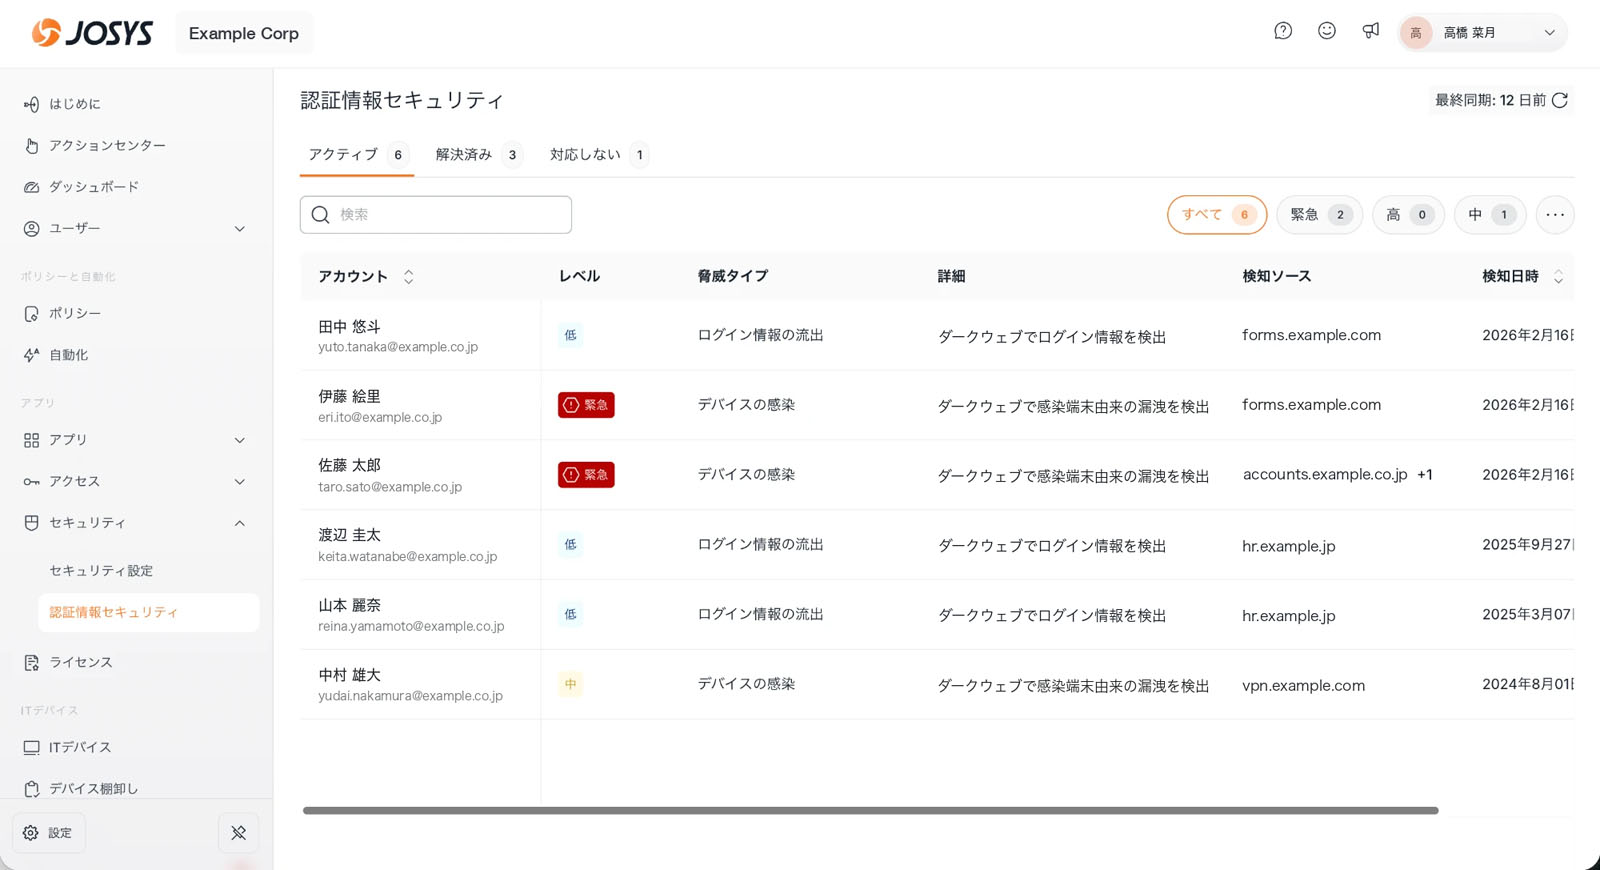 画面1:「Josys 認証情報漏洩モニタリング」の画面(出典:ジョーシス)
拡大画像表示
背景には、認証情報の漏洩を完全に防ぐことは現実的ではなく、「すでに漏れている」ことを前提に備えなければならないという状況がある。漏洩後は迅速な対応が必要だが、実際には漏洩を検知しても、対象者の在籍状況や利用SaaS、権限、端末などの情報が分散し、初動対応に時間がかかる。
今回提供するJosys 認証情報漏洩モニタリングは、「検知」「通知」「判断」「対応方針」の4ステップで、認証情報漏洩の発見から初動までを一気通貫で支援する。
(1)検知のステップでは、ダークウェブなど通常の検索では見つからない領域を対象に、ID/パスワード、攻撃者がMFAを迂回できるセッションCookie、感染端末の情報、自社を騙るフィッシングサイトや偽ドメインなどを検出する。250億件以上の漏洩IDデータベースを24時間365日監視する。
(2)通知のステップでは、自社ドメインに紐づく認証情報の漏洩を検知した際に、すぐに管理者に通知する。攻撃者が流出情報を悪用する前に初動を取れるとしている。通知には、対象者の在籍状態・雇用区分・所属部門、連携SaaS、管理者権限の有無、MFA・SSOの設定状況、最終利用日時などの情報を盛り込む。
(3)判断のステップでは、漏洩したメールアドレスを「Josys」内のデータベースと照合し、「誰のどのSaaSが危険か」を自動で特定する。これまで部門をまたいで数日かかっていた影響範囲の調査が、数分で完了するとしている。
(4)対応方針のステップでは、漏洩情報をリスクレベル別に5段階に分類し、レベルごとに事前に設定しておいた「端末隔離」「全SaaSセッションの強制切断」「パスワード変更」「MFA再登録」などのアクションを提示する。
なお、今回のサービスは、2026年6月に「Josys」に追加した3つの新機能(漏洩認証情報の検知、AIエージェントの管理、ポリシー違反の自動検知・是正)のうち、漏洩認証情報の検知機能を切り出して単体のサービスとして展開するものである(関連記事:IT資産管理「Josys」にサイバー攻撃対策の新機能、認証情報漏洩の検知、AIエージェント管理など)。Josysの既存ユーザーでなくても利用できる。


- 業務システム 2027年4月強制適用へ待ったなし、施行迫る「新リース会計基準」対応の勘所【IT Leaders特別編集版】
- 生成AI/AIエージェント 成否のカギは「データ基盤」に─生成AI時代のデータマネジメント【IT Leaders特別編集号】
- フィジカルAI AI/ロボット─Society 5.0に向けた社会実装が広がる【DIGITAL X/IT Leaders特別編集号】
- メールセキュリティ 導入のみならず運用時の“ポリシー上げ”が肝心[DMARC導入&運用の極意]【IT Leaders特別編集号】
- ゼロトラスト戦略 ランサムウェア、AI詐欺…最新脅威に抗するデジタル免疫力を![前提のゼロトラスト、不断のサイバーハイジーン]【IT Leaders特別編集号】
-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

-

AIの真価は「今この瞬間」の感知にある。「Data Streaming Platform」で実現する「AI Ready Data」を解説
-

-

-

VDIの導入コストを抑制! コストコンシャスなエンタープライズクラスの仮想デスクトップ「Parallels RAS」とは
-

AI時代の“基幹インフラ”へ──NEC・NOT A HOTEL・DeNAが語るZoomを核にしたコミュニケーション変革とAI活用法
-

加速するZoomの進化、エージェント型AIでコミュニケーションの全領域を変革─「Zoom主催リアルイベント Zoomtopia On the Road Japan」レポート
-

14年ぶりに到来したチャンスをどう活かす?企業価値向上とセキュリティ強化・運用効率化をもたらす自社だけの“ドメイン”とは
-

-

